


Volgens Microsoft controleert een AI in Teams vanaf november chats met onbekende externe contacten op phishing, uitsluitend voor beveiligingsdoeleinden en zonder de berichtinhoud op te slaan. Deze AI-phishingdetectie in Teams laat echter vragen open over opt-out, de locatie van de analyse en het gebruik van de analyseresultaten. Voor het verwerkingsregister, de DPIA en de ondernemingsraad ontstaat daardoor behoefte aan opheldering.
Nieuwe AI in Teams: de aankondiging van Microsoft
Volgens BleepingComputer van 23-10-2026 heeft Microsoft in het Message Center (MC1519866) voor Teams een door AI ondersteunde detectie van phishing en social engineering aangekondigd. De functie wordt automatisch uitgerold; volgens de beschikbare informatie hoeven beheerders haar niet in te schakelen. Precies daarin zit het spanningsveld: er grijpt een beveiligingsfunctie in die de gesprekscontext analyseert, en dat in een tool waarin medewerkers dagelijks communiceren.
Microsoft heeft in de afgelopen jaren in elk geval niet uitgeblonken in transparantie of een bijzonder goede beveiligingscultuur – zie de talrijke incidenten en twijfelachtige handelingen van Microsoft.
Voor de duiding gelden drie labels: onderbouwd is wat door een genoemde bron wordt gedragen, onbevestigd is wat Microsoft niet heeft beantwoord, en inschatting is een oordeel zonder pretentie van juridisch advies.
Alvast in het kort: de winst aan bescherming is plausibel. Vragen over gegevensbescherming en medezeggenschap verdwijnen door de automatische uitrol echter niet. Wie vóór de uitrol documenteert, blijft handelingsbekwaam. Een vergelijkbaar geval beschrijft het artikel over fraudedetectie in Chrome met Gemini.
AI-phishingdetectie in Teams: wat de functie doet en wanneer ze komt
De bron voor deze paragraaf is het bericht van BleepingComputer van 23-10-2026. Het bericht in het Message Center zelf is alleen zichtbaar in de eigen tenant en kon hier niet in het origineel worden ingezien. Een openbare spiegel en een spiegel van roadmap-item 575288 vergemakkelijken alleen de toegang en gelden niet als primaire bron.
Onderbouwd volgens BleepingComputer: de functie analyseert de gesprekscontext om phishing, social engineering, identiteitsfraude en misleidende bedoelingen te herkennen. Dat moet ook lukken zonder klassieke kenmerken zoals schadelijke links of bestanden. De nadruk ligt op situaties met een hoog risico, bijvoorbeeld chats met externe contacten die voor het eerst schrijven. Wordt een gesprek als verdacht aangemerkt, dan krijgen gebruikers een waarschuwing.
Over de planning noemt het bericht de volgende gegevens, die uitdrukkelijk voorlopig zijn:
- Start van de uitrol: begin november 2026.
- Targeted Release: naar verwachting tot half november 2026.
- Algemene beschikbaarheid wereldwijd: naar verwachting begin tot half december 2026.
Het roadmap-item noemt volgens de spiegels als datum van algemene beschikbaarheid daarentegen „november 2026” en de status „In ontwikkeling”. Voor beide gegevens geldt het gebruikelijke voorbehoud dat data kunnen veranderen. Wie plant, kan het beste de vroegere datum als uitgangspunt nemen. Volgens de spiegel geldt de functie voor Android, desktop, iOS, Mac en web in de standaard multi-tenant cloud. Ook dat is niet aan het origineel getoetst.
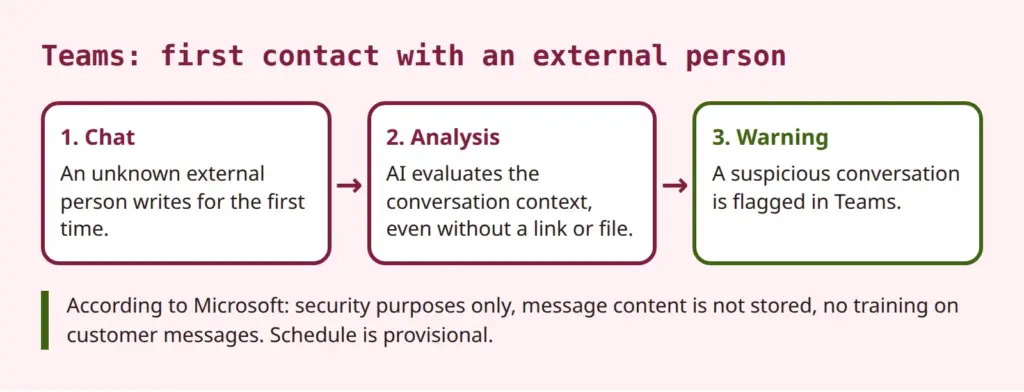
Beheerders hoeven volgens Microsoft niets te doen om de bescherming te activeren. Het bericht vermeldt geen mogelijkheid om de functie te weigeren of uit te schakelen. Onbevestigd is daarom of er een schakelaar bestaat. Noch het bestaan noch het ontbreken ervan is onderbouwd. Even onduidelijk is of de functie bepaalde licenties zoals Defender for Office 365 vereist. Het bericht noemt er geen.
Ter duiding: Teams beschikt al over beschermingsfuncties. De Microsoft Learn-pagina over Defender for Office 365 in Teams noemt onder meer waarschuwingen bij gevaarlijke URL's, Safe Links, Safe Attachments, het achteraf verwijderen van schadelijke berichten (ZAP) en meldingen door gebruikers. De nieuwe functie is volgens Microsoft een extra laag die aangrijpt waar pure tekstaanvallen zonder link voorkomen. De Learn-pagina vermeldt haar niet. Eerder had Microsoft al een detectie van merkimitatie bij eerste contacten aangekondigd (MC910976). De huidige functie gaat met de analyse van de gesprekscontext verder.
Betere bescherming bij eerste contact met externen
Inschatting: de focus op eerste contacten met externen is begrijpelijk. Een chat in Teams voelt vertrouwder dan een e-mail. Wie een bericht in de messenger ontvangt, rekent minder snel op een fraudepoging. Aanvallers maken daar gebruik van door zich voor te doen als dienstverlener, leidinggevende of IT-support. Klassieke filters herkennen zulke aanvallen slecht als het bericht alleen uit tekst bestaat. Een analyse van de context kan hier uitkomst bieden.
De grenzen moeten even duidelijk zijn. Microsoft noemt volgens de beschikbare bronnen geen detectiepercentages en geen percentage valse meldingen. Beide zijn onbevestigd. Valse meldingen zijn bij contextanalyses niet uitgesloten. Legitieme partners die voor het eerst schrijven, kunnen worden gemarkeerd. Ook het omgekeerde is denkbaar: een slimme aanval blijft onopgemerkt. De functie vervangt daarom geen trainingen en geen duidelijke regels.
Maatregelen die los van de nieuwe AI zinvol zijn:
- Externe communicatie in Teams sturen, bijvoorbeeld via toegestane of geblokkeerde domeinen.
- Medewerkers aansporen verdachte chats te melden in plaats van ze alleen te sluiten.
- Typische trucs laten zien in de awarenesstraining, ook chataanvallen zonder link.
- Het eigen aanvalsoppervlak controleren, bijvoorbeeld met technische security-checks.
De winst aan bescherming is dus reëel, maar geen vrijbrief. Ze rechtvaardigt het om de functie serieus te nemen. Ze vervangt niet de toetsing van hoe ze werkt.
Microsoft Teams en privacy: wat Microsoft toezegt en wat openblijft
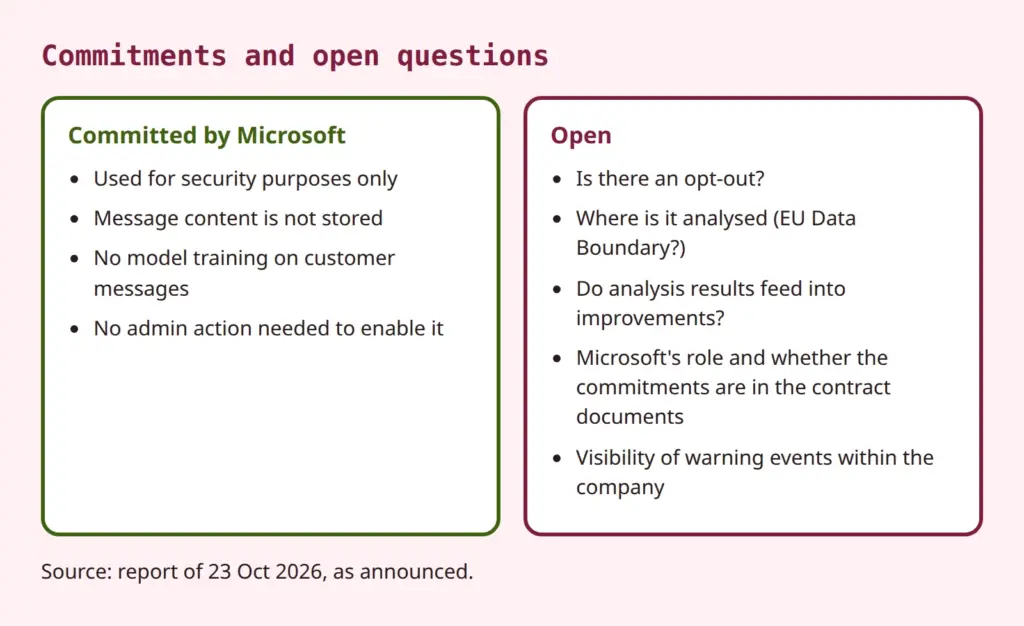
Onderbouwd als uitspraken van Microsoft (volgens BleepingComputer, naar strekking): de functie wordt alleen voor beveiligingsdoeleinden gebruikt. Ze dient niet voor productiviteit, niet voor samenvattingen, niet voor reclame en niet voor het monitoren van gebruikers. Berichtinhoud wordt door het detectiesysteem niet opgeslagen. Ze wordt niet gebruikt voor modeltraining of ander secundair gebruik. Het roadmap-item zelf noemt volgens de spiegel alleen het gebruik „uitsluitend voor beveiligingsdoeleinden” en laat details over verwerking, bewaartermijn en gegevensverstrekking open.
Deze toezeggingen zijn een goed begin. Ze staan echter vooralsnog kennelijk alleen in de aankondiging; of ze deel uitmaken van de contractdocumenten, moet worden nagegaan. Voor de toetsing telt of ze aantoonbaar in de product- en servicevoorwaarden, in het Data Protection Addendum of in de productdocumentatie staan.
Niet opslaan betekent niet dat er niets wordt geanalyseerd.
Dit onderscheid is de kern van de open vragen. „Berichtinhoud wordt niet opgeslagen” en „geen training met klantberichten” zijn uitspraken over opslag en modeltraining. Ze zeggen niet dat er geen analyse plaatsvindt. De analyse is de functie zelf. Evenmin zeggen ze wat er met de resultaten van de analyse gebeurt. Of een detectieoordeel, afgeleide metadata of feedback uit gebruikersmeldingen meegenomen worden in de verbetering van diensten van Microsoft, beantwoordt de aankondiging niet. Dat is geen bewering dat het zo gebeurt. Het is een open vraag die vóór een beoordeling moet worden opgehelderd.
Andere punten die onbevestigd zijn en als vragen aan Microsoft of aan de documentatie horen:
- Opt-out: is er een schakelaar op tenantniveau, voor groepen of voor individuele gebruikers? Bericht en roadmap zwijgen erover.
- Locatie van de analyse: vindt die plaats binnen de EU Data Boundary? Het roadmap-item noemt alleen „Worldwide”. Of de functie onder de datagrens valt, moet de documentatie laten zien.
- Gebruik van de analyseresultaten: worden afgeleide resultaten gebruikt voor de verbetering van diensten? Toegezegd is alleen dat berichten niet voor training worden gebruikt.
- Rol van Microsoft: treedt Microsoft op als verwerker of voor beveiligingsdoeleinden deels als zelfstandige verwerkingsverantwoordelijke? Dat hangt af van het Data Protection Addendum bij de product- en servicevoorwaarden in de actuele versie. Die versie kon hier niet worden opgevraagd, daarom blijft een uitspraak over de nieuwe functie achterwege.
- Waarschuwingsgebeurtenissen: verschijnen treffers in logbestanden, rapporten of in het Defender-portaal, en wie in het bedrijf kan ze zien? Dat bepaalt de vraag naar medezeggenschap verderop in dit artikel.
Over de vraag hoe zulke AI-functies in het algemeen te duiden zijn, biedt het artikel over de ongemakkelijke waarheden achter de AI-belofte van Microsoft meer achtergrond. Daar gaat het om Copilot, maar de denkwijze is overdraagbaar: toezeggingen op productpagina's zijn iets anders dan contractdocumenten.
De toezeggingen worden niet in twijfel getrokken. Doorslaggevend is hun toetsbaarheid: een privacytoets heeft documenten nodig die te citeren en te archiveren zijn, niet alleen een bericht.
Rechtsgrond, verwerkingsregister en DPIA voor de phishingdetectie
Inschatting: als rechtsgrond voor de analyse komt het meest in aanmerking het gerechtvaardigd belang van de werkgever bij IT-beveiliging (art. 6 lid 1 sub f AVG). De noodzaak kan worden onderbouwd met de beveiliging van de verwerking. In de Duitse arbeidscontext komt daar § 26 BDSG (de Duitse federale wet gegevensbescherming) bij, en daarnaast een ondernemingsovereenkomst (Betriebsvereinbarung) als collectieve overeenkomst. Hoe ver § 26 lid 1 zin 1 BDSG na het arrest van het Hof van Justitie van de EU over een vergelijkbare bepaling uit de deelstaat Hessen (C-34/21, 2023) nog draagt, is omstreden. Dat blijft hier een verwijzing naar rechtsonzekerheid. Verdieping zou te ver voeren, en het arrest is voor dit artikel niet in het origineel bestudeerd.
Niet alleen medewerkers zijn betrokken. Ook de externe afzenders bij het eerste contact worden verwerkt. Hun berichten zijn het onderwerp van de analyse. Belangenafweging en transparantie tegenover externen horen daarom bij de toetsing, bijvoorbeeld via de privacyverklaring van het bedrijf.
Het register van verwerkingsactiviteiten is de eerste praktische stap. De functie kan waarschijnlijk worden opgenomen als aanvulling op de bestaande Teams-verwerking of op de IT-beveiliging. Na te gaan zijn doel, categorieën betrokkenen (medewerkers en externe gesprekspartners), gegevenscategorieën (chatinhoud als onderwerp van analyse, waarschuwingsgebeurtenissen), ontvangers, mogelijke doorgifte naar derde landen en bewaartermijnen.
Voor de gegevensbeschermingseffectbeoordeling (DPIA) geldt: eerst de bestaande DPIA voor Microsoft 365 en Teams op wijzigingen controleren. Een nieuwe, door AI ondersteunde analyse van communicatie-inhoud kan het risico veranderen. Of een nieuwe of aangevulde DPIA nodig is, hangt af van de open punten, vooral van opt-out, de locatie van de analyse en het gebruik van de resultaten. Als hulpmiddel bij die beslissing dienen de drempelanalyse en de vergelijking met de lijsten van de toezichthouders. De conclusie luidt daarom „toetsen en documenteren”, niet „verplicht opnieuw opstellen”. De basis bieden het artikel over artikel 35 AVG en het artikel over de DPIA voor AI en andere digitale diensten.
Nog een punt: de functie genereert waarschuwingen, geen beslissingen over personen. Als het systeem echter automatisch berichten uitsluit of contacten blokkeert, zou de vraag naar geautomatiseerde besluiten kunnen rijzen. Daar is volgens de huidige stand niet van uit te gaan; het is wel in de gaten te houden als Microsoft de functie uitbreidt.
Moet de AI-phishingdetectie in Teams vóór de uitrol op privacy worden getoetst en met de ondernemingsraad worden afgestemd?
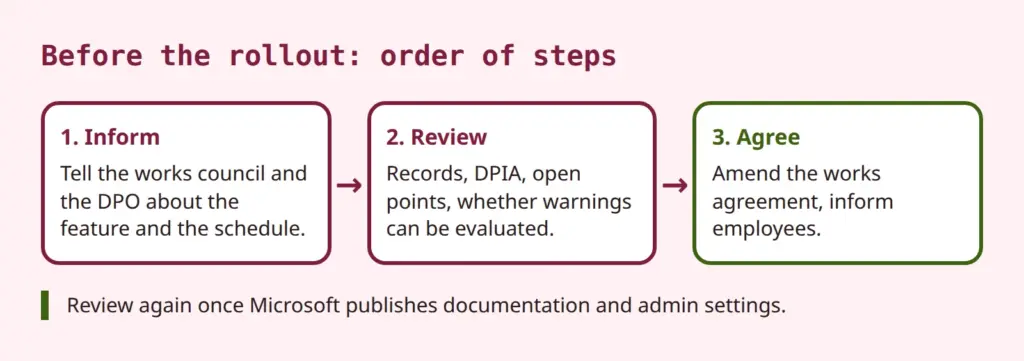
In de praktijk betekent dit: de vermelding in het verwerkingsregister aanvullen, de DPIA toetsen, een notitie „stand van de beoordeling en open punten” aanleggen en een herbeoordeling inplannen zodra Microsoft documentatie nalevert.
Medezeggenschap van de ondernemingsraad bij de Teams-functie
Volgens § 87 lid 1 nr. 6 BetrVG (de Duitse Wet op de bedrijfsorganisatie) heeft de ondernemingsraad (Betriebsrat) medezeggenschap bij de invoering en toepassing van technische voorzieningen die bestemd zijn om het gedrag of de prestaties van de werknemers te controleren. Dat is de wettekst. Volgens de gangbare lezing van de rechtspraak volstaat het dat de voorziening objectief geschikt is voor controle. Op de bedoeling van de werkgever komt het niet aan. Afzonderlijke uitspraken worden hier bewust niet geciteerd, omdat de originelen niet zijn bestudeerd.
Inschatting: de functie dient ter bescherming tegen aanvallen, niet ter controle van prestaties of gedrag. Doorslaggevend is echter of er gegevens ontstaan die aan individuele medewerkers te koppelen en te analyseren zijn. Dat kunnen waarschuwingen, logbestanden, Defender-rapporten of meldingen zijn. Is dat het geval, dan pleit veel voor een medezeggenschapsrecht. Is dat niet het geval, dan blijft het toch raadzaam de ondernemingsraad te informeren. Een rechterlijke uitspraak over deze functie is niet bekend.
Voor de praktijk geldt: eerst de bestaande ondernemingsovereenkomst over Microsoft 365 of Teams controleren. Dekt die beveiligingsfuncties en automatische wijzigingen door updates? Zo ja, dan blijft de informatieplicht tegenover de ondernemingsraad bestaan. Zo nee, dan moet een aanvulling worden overeengekomen. Teams is een evergreen-dienst; nieuwe functies verschijnen zonder toedoen van het bedrijf. Daarom is een regeling voor „wijzigingen door de aanbieder” aan te bevelen die een procedure vastlegt, in plaats van over elke functie afzonderlijk te onderhandelen.
Vragen die een ondernemingsraad kan stellen:
- Worden waarschuwingen of treffers gelogd, en wie heeft toegang?
- Zijn treffers aan individuele medewerkers te koppelen?
- Hoe lang worden zulke gegevens bewaard?
- Is uitgesloten dat ze worden gebruikt voor controle van prestaties of gedrag?
- Hoe worden valse meldingen behandeld, en ontstaan daaruit nadelen?
Vanuit het perspectief van de directie geldt: het beveiligingsbelang is legitiem, de planning krap. Er pleit veel voor om vroeg te betrekken en vóór de uitrol te onderhandelen, niet daarna, als de functie al actief is. Dat is een inschatting. Voor personeelsraden in de Duitse publieke sector gelden de personeelsvertegenwoordigingswetten van de deelstaten met eigen regels. Kleinere bedrijven zonder ondernemingsraad vallen niet onder het medezeggenschapsrecht, maar hebben de documentatie evengoed nodig.
Medewerkers informeren: transparantie en waarschuwingen in de praktijk
De privacyverklaring voor medewerkers moet worden aangevuld zodra de functie actief is. Daarnaast is een korte toelichting nodig, bijvoorbeeld op het intranet. Die legt uit wat een waarschuwing in Teams betekent, dat de functie ter bescherming dient en dat een waarschuwing geen beoordeling van gedrag is, voor zover dat zo is geregeld. Ook de meldroute voor valse meldingen hoort erbij.
Vanuit het beheer is het zinvol de uitrol in de Targeted Release te volgen en Message Center en roadmap regelmatig te controleren. De support heeft een antwoord nodig op de vraag wat te doen bij een waarschuwing. Ook moet duidelijk zijn hoe om te gaan met legitieme externe partners die ten onrechte worden gemarkeerd. Een korte melding aan vaste contacten kan latere vragen voorkomen.
Het volgende overzicht vat samen wat tot aan de uitrol opgehelderd moet zijn. De toewijzing van verantwoordelijkheden is een voorstel en hangt af van de organisatie.
| Taak | Verantwoordelijk |
|---|---|
| Microsoft-documentatie doornemen, opt-out, licentievereisten en locatie van de analyse ophelderen | Beheer |
| Verwerkingsregister aanvullen, DPIA toetsen | Functionaris gegevensbescherming |
| Ondernemingsraad informeren, bestaande regeling toetsen | Directie, HR-afdeling |
| Medewerkers informeren, meldroute voor valse meldingen vastleggen | Privacy, IT |
| Herbeoordeling bij nieuwe Microsoft-documentatie | Privacy, beheer |
Conclusie: bescherming benutten, documentatie bijwerken
De AI-phishingdetectie in Teams pakt een reëel gat aan: tekstaanvallen in de chat die geen link of bestand nodig hebben. De winst aan bescherming is plausibel, maar niet met cijfers onderbouwd. De toezeggingen van Microsoft over doelbinding, opslag en training zijn een begin. Ze beantwoorden echter niet alle vragen, vooral niet die over opt-out, de locatie van de analyse en het gebruik van de analyseresultaten.
Vóór de uitrol moeten verwerkingsregister, DPIA en ondernemingsraad geregeld zijn. Daarna volgt een herbeoordeling zodra Microsoft documentatie, privacyinformatie en beheerinstellingen publiceert. Juridische beoordelingen in dit artikel zijn inschattingen zonder relevante uitspraak of standpunt van een toezichthouder over deze functie en vervangen geen advies in het individuele geval.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.
