


WordPress pozwala wygodnie tworzyć strony internetowe. Aby jednak WordPress był zgodny z RODO, trzeba zwrócić uwagę na kilka kwestii.
W tym artykule pokazuję, na co należy uważać przy stronach na WordPressie. Najważniejsze są następujące punkty:
- Konfiguracja podstawowa: Koniecznie trzeba ją dostosować
- Motyw graficzny: Wpływa na wygląd i podstawowe funkcje strony
- Polityka prywatności
- Link do polityki prywatności
- Formularze i newslettery
- Wtyczki: Nie wszystko, co przydatne, powinno być używane
WordPress zgodny z RODO: wybór odpowiedniego motywu
Motyw WordPress decyduje o ogólnym wyglądzie i podstawowych funkcjach strony.
Koniecznie należy wybrać motyw (motyw graficzny), który albo nie ładuje żadnych bibliotek zewnętrznych ani czcionek z serwerów Google, albo pozwala wyłączyć takie osadzanie w konfiguracji.
Polecam przeprowadzić test strony internetowej. Wielu przysięga na Webkoll. Ja niewiele sobie cenię to narzędzie, ponieważ dostarcza nieprzejrzyste, mocno techniczne wyniki i nie wynika z merytorycznej potrzeby. Według mojej pierwszej oceny narzędzie nie przeprowadza pełnej analizy stron, lecz dostarcza jedynie wyniki cząstkowe. Na życzenie chętnie wskażę inne bezpłatne możliwości.
Za pomocą tak zwanej konsoli deweloperskiej w Firefox lub innych przeglądarkach można od razu sprawdzić, czy pliki są ładowane od podmiotów trzecich. W tym celu uruchom Firefox i naciśnij klawisz F12. Otworzy się konsola deweloperska. Przejdź tam do zakładki Sieć . Następnie otwórz stronę internetową. Polecam sortowanie według nazwy hosta. Wystarczy kliknąć kolumnę o tej nazwie. Typowy wynik wygląda tak:
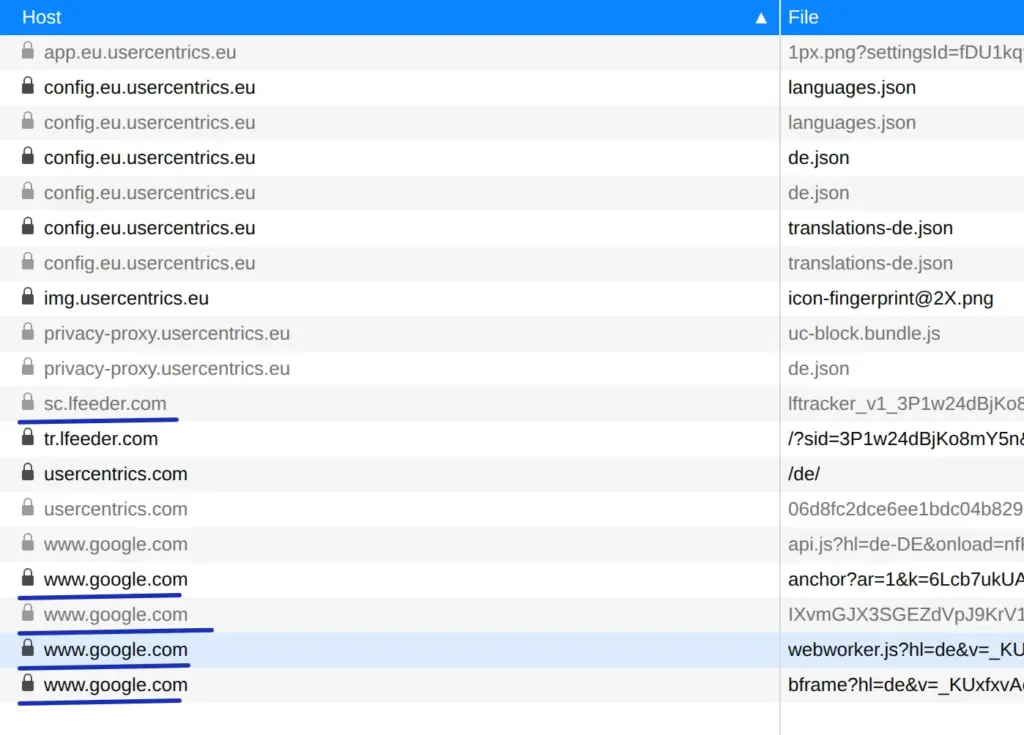
Wszystkie wpisy zaznaczone na niebiesko są krytyczne. Moim zdecydowanym zdaniem operator tej strony nie przestrzega tu zasad ochrony danych, ponieważ plik api.js jest pobierany z google.com bez zgody, a przy tym przesyłanych jest wiele niefunkcjonalnych plików cookie.
Kto trochę zna się na programowaniu w WordPressie i ma odrobinę czasu, może sam wyłączyć krytyczne procesy ładowania w motywie. W tym celu przejdź do edytora motywów i wyszukaj ładowane narzędzia:
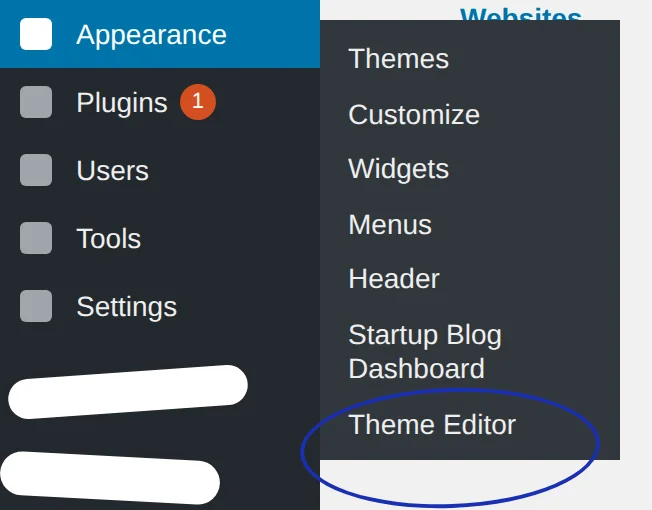
Następnie można przejrzeć każdy plik motywu. Tu cel osiągnie jednak tylko obeznany z techniką specjalista od ochrony danych.
Tworzenie polityki prywatności
Oczywiście trzeba stworzyć lub dostosować politykę prywatności. Jeśli wszystko zrobi się prawidłowo, w kwestii WordPress prawie nic nie trzeba wyjaśniać.
WordPress zazwyczaj używa jedynie sesyjnych plików cookie, o ile użytkownik się nie loguje. Prawdopodobnie nie trzeba ich deklarować. Kto mimo to chce to zrobić, może zajrzeć do mojej polityki prywatności.
Powiązanie polityki prywatności
W menu Ustawienia -> Dyskusja powiąż stronę z polityką prywatności:
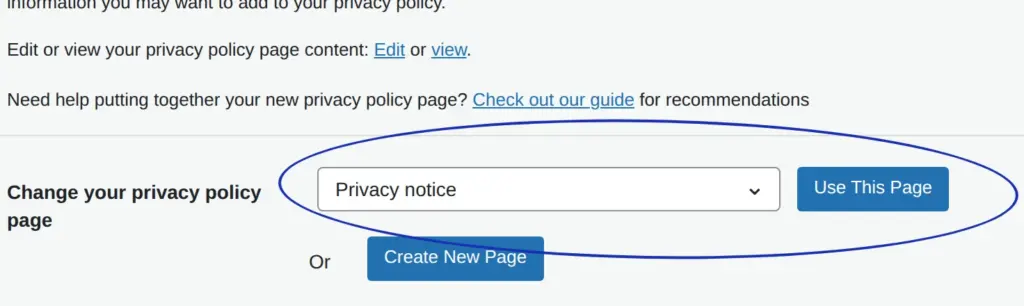
Efekt jest taki, że na stronie logowania WordPress dla administratorów i redaktorów link do informacji o ochronie danych zostanie dodany automatycznie. Brakuje tam wtedy tylko linku do noty prawnej (Impressum). O to musi już zadbać sam utalentowany programista lub webmaster …
Wstaw poniższy kod do pliku functions.php aktualnego motywu, aby na stronie logowania WordPress pojawiły się ważne linki.
add_action('login_footer', 'dr_dsgvo_addition_to_login_footer');
 function dr_dsgvo_addition_to_login_footer() {
   echo '<a href="/impressum/">Impressum</a> | <a href="/datenschutz/">Datenschutzerklärung</a>';
 }
Linki trzeba oczywiście dostosować! Po wstawieniu kodu koniecznie je sprawdź. Jeśli wybierzesz tę drogę przez kod, nie ustawiaj wcześniej opisanego powiązania ze stroną polityki prywatności.
Linki do polityki prywatności i noty prawnej
Te ważne linki muszą być dostępne na każdej podstronie serwisu.
Linki muszą być osiągalne na każdej stronie i na każdym urządzeniu w maksymalnie dwóch kliknięciach. Dotyczy to także sytuacji, gdy na smartfonie jest tak zwane menu hamburgerowe (trzy poziome kreski).
Ponadto linki nie mogą być zasłaniane przez wyskakujące okna.
Wyłączanie awatarów
W menu Ustawienia -> Dyskusja koniecznie wyłącz awatary:
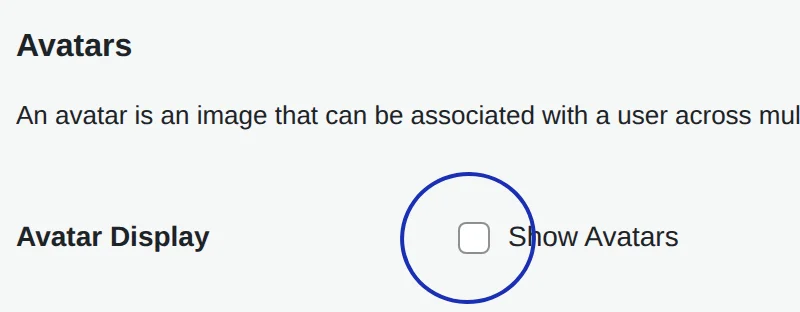
Gdy awatary są włączone, ładowany jest tracker Gravatar, który wymagałby zgody, a o tę nie da się zapytać. W artykule magazynu Spiegel opisano problemy z ochroną danych związane z Gravatar .
Konfiguracja komentarzy
W kokpicie WordPress w menu Ustawienia -> Dyskusja wyłącz pozostałe ustawienia komentarzy w następujący sposób:
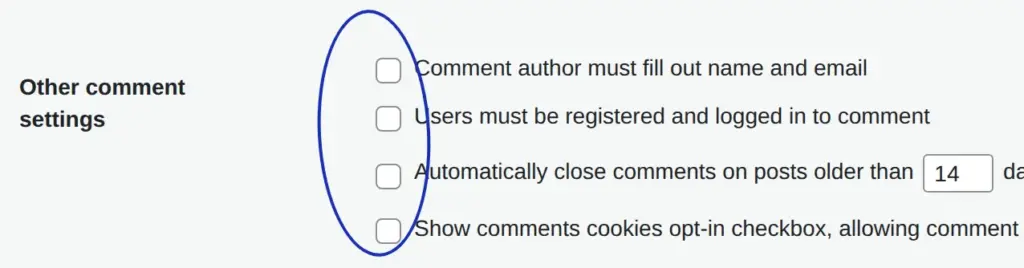
Trzeciego pola nie trzeba odznaczać. Na potrzeby zrzutu ekranu nie dało się inaczej.
WP Ajaxify Comments
W standardowym WordPressie przy błędnie wypełnionym formularzu wyświetla się nowa strona. Na tej stronie brakuje linku do polityki prywatności. Również wygoda pozostawia wiele do życzenia. Dlatego zdecydowanie polecam wtyczkę WP Ajaxify Comments.
Wtyczka wyświetla komunikaty o błędach bezpośrednio na stronie, tak jak właściwie powinno to działać w standardowym WordPressie.
Certyfikat SSL
Nie jest to temat stricte związany z WordPressem, ale zawsze ma znaczenie, gdy na stronie jest formularz kontaktowy, newsletter lub pole komentarzy. Wtedy bowiem należy używać certyfikatu SSL, aby strona była dostępna przez bezpieczne połączenie https. Taki certyfikat można zamówić u swojego dostawcy hostingu. Dobrzy dostawcy oferują takie certyfikaty bezpłatnie, na przykład ALL-INKL.
Zadbaj też o to, aby skonfigurować przekierowanie z http na https. Powinno również działać przekierowanie z https://xyz.de na https://www.xyz.de (lub odwrotnie, w zależności od tego, która domena jest główną domeną strony).
Ochrona strony administratora
Nie jest to bezwzględnie konieczne, ale ze względu na § 25 TTDSG zalecane jest zabezpieczenie strony logowania WordPress przed nieuprawnionym dostępem. Chodzi o to, że przy otwarciu strony jakas-strona4711.de/wp-admin ustawiany jest plik cookie o nazwie wordpress_test_cookie.
Dlatego polecam zabezpieczyć dostęp do tej strony hasłem po stronie serwera. Można to zrobić, tworząc plik .htaccess w katalogu wp-admin instalacji WordPress przez dostęp FTP. Albo można użyć wtyczki WordPress o nazwie htaccess protect. Po jej aktywacji utwórz w ustawieniach wtyczki nowego użytkownika i włącz następujące opcje:
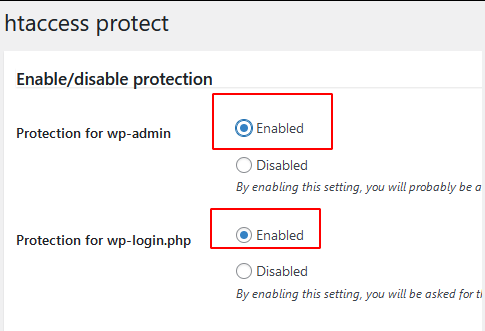
Za każdym razem, gdy otworzysz teraz stronę logowania, wyskakujące okno zapyta o nazwę użytkownika i hasło. Dopiero po poprawnym wprowadzeniu danych dostępowych pojawi się formularz logowania WordPress.
Newsletter
Tu najważniejsze informacje w skrócie, więcej o newsletterach zgodnych z RODO w osobnym artykule.
- Formularz rejestracji: Pytaj tylko o niezbędne dane, pozostałe pola ustaw jako opcjonalne. Wspomnij o informacjach o ochronie danych i podlinkuj je. Potwierdzenie polityki prywatności nie jest bezwzględnie wymagane, zwłaszcza że można je umieścić w mailu opt-in.
- Double Opt-In: Poproś o potwierdzenie adresu e-mail. W mailu potwierdzającym lub wcześniej poinformuj o prawie do odwołania zgody, czyli o tym, że można wypisać się z newslettera i jak to zrobić. Jako dowód zapisz adres IP subskrybenta i używaj go tylko wtedy, gdy ktoś twierdzi, że się nie zapisał. W mailu potwierdzającym wspomnij o informacjach o ochronie danych i napisz, że są one akceptowane wraz z rejestracją.
- Opt-Out: Link do wypisania się w każdym mailu z newsletterem; alternatywnie: wszyscy zapisują się zwykłym mailem i w ten sam sposób mogą się wypisać.
- Polityka prywatności: Krótko opisz proces
- Maile z newsletterem: Dodaj notę prawną (Impressum) oraz link do polityki prywatności
- Strony specjalne: Jeśli newsletter ma strony specjalne, na przykład potwierdzenie wypisania się z newslettera, koniecznie zadbaj o to, aby były na nich linki do noty prawnej i polityki prywatności.
Nota prawna (Impressum)
Obowiązkowe informacje ogólne oraz te zależne od formy prawnej muszą być podane tak jak na każdej innej stronie internetowej. W Niemczech obowiązek zamieszczania noty prawnej (Impressum) dotyczy ze względu na treści redakcyjne także większości niekomercyjnych stron.
Więcej informacji o obowiązkowych danych w e-mailach i newsletterach zebrałem w osobnym artykule.
Wyłączanie powiadomień e-mail o pingbackach
Pingback to link z innej strony do własnej strony WordPress lub ping przez tak zwany interfejs XML-RPC. WordPress wysyła jednak maila z powiadomieniem także przy linkach wewnętrznych. Udręczony administrator dostaje więc maila za każdym razem, gdy w jednym wpisie podlinkuje swój własny, już opublikowany wpis.
Te maile nie tylko irytują, ale najwyraźniej nie da się ich wyłączyć standardowymi środkami. Dzięki poniższemu kodowi, który należy wstawić do pliku functions.php używanego motywu WordPress, takie irytujące maile przestaną przychodzić:
function drdsgvo_no_self_ping( &$links ) {
     $home = get_option( 'home' );
     foreach ( $links as $l => $link )
         if ( 0 === strpos( $link, $home ) )
             unset($links[$l]);
 }
 add_action( 'pre_ping', 'drdsgvo_no_self_ping' );
Ten kod zaczerpnąłem z artykułu Jonasa. Teraz ma on szansę dostać pingback także z mojej strony …
Narzędzia i wtyczki
Indywidualnie używane narzędzia i wtyczki WordPress trzeba oczywiście rozpatrzyć osobno. Należy tu szczególnie uwzględnić:
- Czy wymagana jest zgoda?
- Jeśli zgoda jest wymagana: powodzenia w próbach uzyskania zgodnego z prawem zapytania o zgodę. Popularnymi narzędziami się tego nie osiągnie (zob. Cookiegeddon). Lista kontrolna dla zapytań o zgodę pomaga uwzględnić najważniejsze punkty. Mimo to istnieje pięć powodów, dla których blokery cookie nie mogą działać niezawodnie. Wśród tych powodów są też niepodważalne fakty
- Dostosuj politykę prywatności
Najważniejsze wnioski z tego artykułu
Aby strona na WordPressie była zgodna z RODO, wybierz motyw, który nie ładuje danych z Google, i przygotuj politykę prywatności.
Aby strona na WordPressie była zgodna z przepisami o ochronie danych, ważne linki do informacji o ochronie danych i noty prawnej muszą być łatwo dostępne na wszystkich podstronach.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.