


WordPress дає змогу зручно створювати вебсайти. Щоб забезпечити відповідність WordPress GDPR, потрібно врахувати кілька моментів.
У цій статті я показую, на що слід звернути увагу на сайтах WordPress. Найважливіші пункти такі:
- Базова конфігурація: її обов'язково потрібно змінити
- Тема оформлення: впливає на вигляд і базові функції сайту
- Політика конфіденційності
- Посилання на політику конфіденційності
- Форми та розсилки
- Плагіни: не все корисне варто використовувати
Тема для відповідності WordPress GDPR
Тема WordPress визначає загальний вигляд і базові функції сайту.
Обов'язково варто обрати тему (Design Theme), яка або не завантажує сторонніх бібліотек чи шрифтів із серверів Google, або дозволяє вимкнути таке підключення в налаштуваннях.
Я рекомендую провести перевірку сайту. Багато хто покладається на Webkoll. Я невисокої думки про цей інструмент, бо він видає заплутані, надто технічні результати й не має фахового підґрунтя. На мою першу оцінку, інструмент не виконує повного аналізу сайтів, а дає лише часткові результати. На запит я охоче назву інші безкоштовні можливості.
За допомогою так званої консолі розробника у Firefox або інших браузерах можна одразу побачити, чи завантажуються файли від третіх сторін. Для цього запустіть Firefox і натисніть клавішу F12. Відкриється консоль розробника. Перейдіть там на вкладку Мережа . Потім відкрийте сайт. Я рекомендую сортувати за іменем хоста. Для цього клацніть на однойменний стовпець. Типовий результат виглядає так:
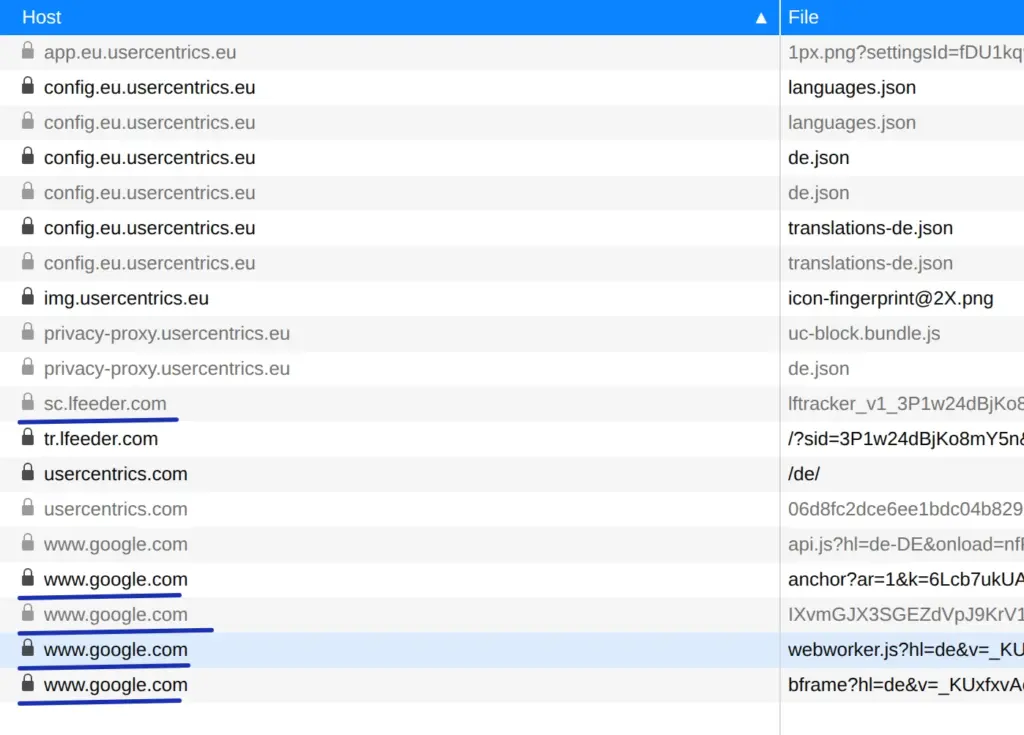
Усі позначені синім записи критичні. На моє однозначне переконання, власник сайту тут не дотримується правил захисту даних, бо файл api.js завантажується з google.com без згоди, а під час завантаження передається багато нефункціональних cookie.
Хто трохи розуміється на програмуванні для WordPress і має вільний час, може сам вимкнути критичні завантаження в темі. Для цього відкрийте редактор тем і знайдіть інструменти, що завантажуються:
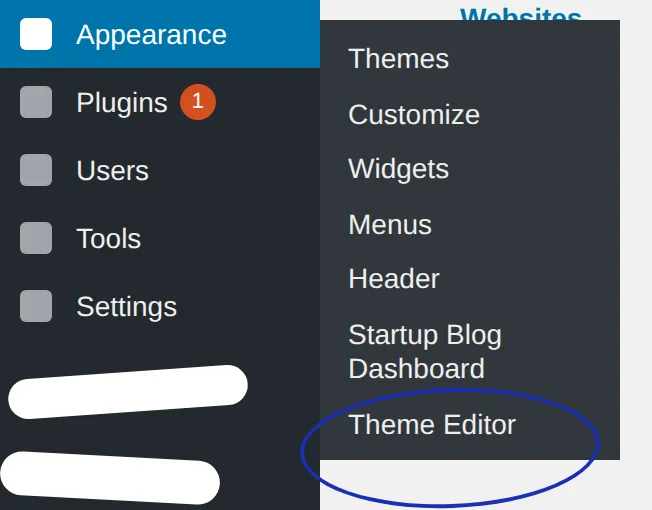
Після цього можна переглянути кожен файл теми. Досягти мети тут зможе лише технічно підкований фахівець із захисту даних.
Створення політики конфіденційності
Звісно, політику конфіденційності потрібно створити або адаптувати. Якщо все зробити правильно, щодо WordPress пояснювати майже нічого не доведеться.
WordPress зазвичай використовує лише сесійні cookie, якщо користувач не входить у систему. Їх, імовірно, не потрібно декларувати. Хто все ж хоче це зробити, може подивитися на мою політику конфіденційності.
Прив'язка політики конфіденційності
У меню Налаштування -> Обговорення прив'яжіть сторінку з політикою конфіденційності:
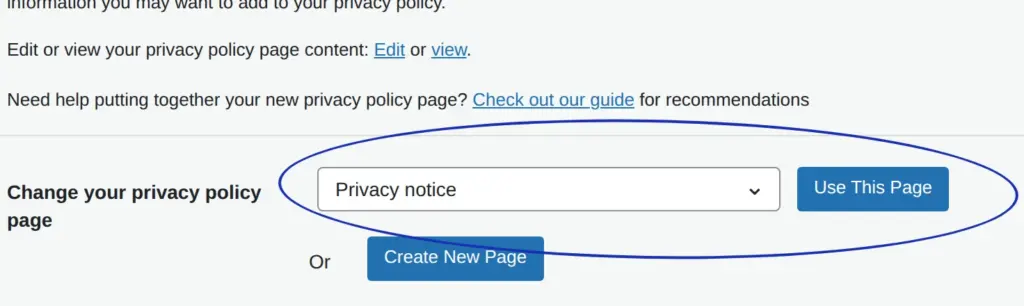
У результаті на сторінці входу WordPress для адміністраторів і редакторів автоматично з'являється посилання на інформацію про захист даних. Бракуватиме там лише посилання на вихідні дані (Impressum). Про це талановитий програміст чи вебмайстер має подбати сам …
Вставте такий код у файл functions.php активної теми, щоб мати важливі посилання на сторінці входу WordPress.
add_action('login_footer', 'dr_dsgvo_addition_to_login_footer');
 function dr_dsgvo_addition_to_login_footer() {
   echo '<a href="/impressum/">Impressum</a> | <a href="/datenschutz/">Datenschutzerklärung</a>';
 }
Посилання, звісно, потрібно адаптувати! Після вставлення їх обов'язково слід перевірити. Якщо ви обираєте цей шлях через код, то описану вище прив'язку сторінки з політикою конфіденційності робити не варто.
Посилання на політику конфіденційності та вихідні дані
Ці важливі посилання мають бути на будь-якій сторінці сайту.
Посилання мають бути доступні на кожній сторінці та на кожному пристрої щонайбільше за два кліки. Це стосується й випадку, коли на смартфоні є так зване меню-гамбургер (три горизонтальні риски).
Крім того, посилання не можуть перекриватися спливаючими вікнами.
Вимкнення аватарів
У меню Налаштування -> Обговорення обов'язково вимкніть аватари:
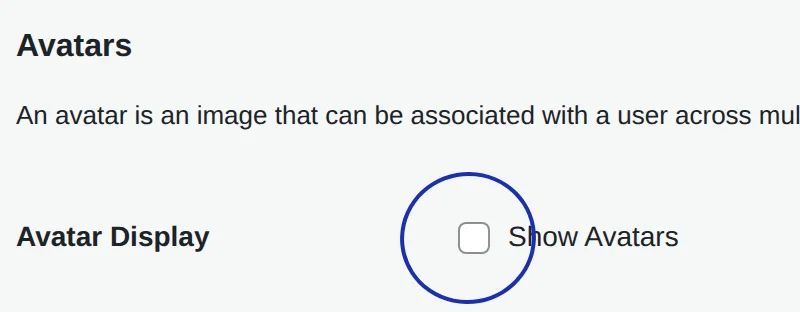
Якщо аватари ввімкнені, завантажується трекер Gravatar, для якого потрібна згода, але запитати її неможливо. У статті Spiegel описано проблеми із захистом даних, пов'язані з Gravatar .
Налаштування коментарів
У консолі WordPress у меню Налаштування -> Обговорення вимкніть інші налаштування коментарів так:
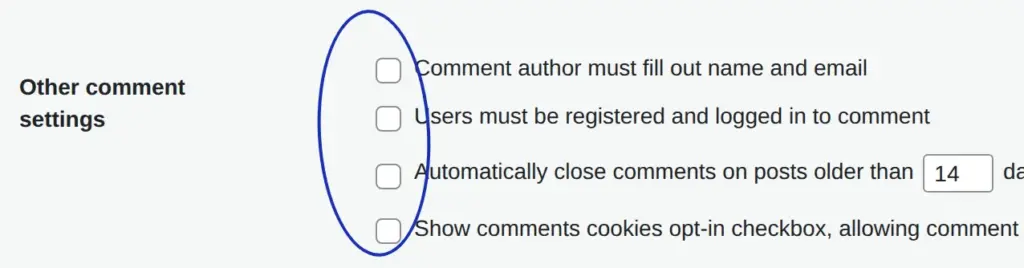
Третій прапорець вимикати не обов'язково. Для знімка екрана інакше не вийшло.
WP Ajaxify Comments
У стандартному WordPress у разі помилкового введення у формі відкривається нова сторінка. На цій сторінці немає посилання на політику конфіденційності. Та й зручність залишає бажати кращого. Тому я наполегливо рекомендую плагін WP Ajaxify Comments.
Плагін показує повідомлення про помилки прямо на сторінці, як це, власне, мало б бути у стандартному WordPress.
SSL-сертифікат
Це не суто тема WordPress, але вона завжди важлива, якщо є контактна форма, розсилка або поле для коментарів. Тоді слід використовувати SSL-сертифікат, щоб сайт був доступний через захищене з'єднання https. Такий сертифікат можна замовити у свого провайдера. Хороші провайдери надають такі сертифікати безкоштовно, наприклад ALL-INKL.
Також подбайте про переспрямування з http на https. Так само має працювати переспрямування з https://xyz.de на https://www.xyz.de (або навпаки, залежно від того, який домен для сайту основний).
Захист сторінки адміністратора
Не обов'язково, але через § 25 TTDSG рекомендовано захистити сторінку входу WordPress від несанкціонованого доступу. Причина в тому, що під час відкриття сторінки якийсь-сайт4711.de/wp-admin встановлюється cookie з назвою wordpress_test_cookie.
Тому я рекомендую захистити доступ до цієї сторінки серверним паролем. Це можна зробити або створивши файл .htaccess у каталозі wp-admin вашої інсталяції WordPress через FTP. Або ж скористайтеся плагіном WordPress під назвою htaccess protect. Після активації плагіна створіть у його налаштуваннях нового користувача й увімкніть такі опції:
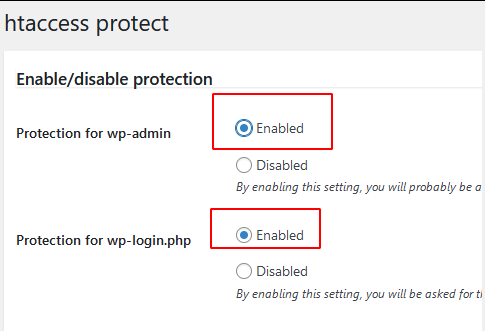
Тепер щоразу, коли ви відкриваєте сторінку входу, спливаюче вікно запитуватиме ім'я користувача та пароль. Лише після правильного введення облікових даних з'явиться форма входу WordPress.
Розсилка
Тут коротко найважливіше, більше про розсилки відповідно до GDPR в окремій статті.
- Форма реєстрації: запитуйте лише найнеобхідніші дані, решту робіть необов'язковими. Згадайте інформацію про захист даних і дайте на неї посилання. Підтвердження політики конфіденційності не обов'язкове, тим паче що його можна вкласти в лист opt-in.
- Double Opt-In: попросіть підтвердити адресу електронної пошти. У листі-підтвердженні або раніше вкажіть на право відкликання, тобто що від розсилки можна відписатися і як саме. Для підтвердження збережіть IP-адресу підписника й використовуйте її лише тоді, коли хтось стверджує, що не підписувався. У листі-підтвердженні згадайте інформацію про захист даних і напишіть, що реєструючись, людина її приймає.
- Opt-Out: посилання для відписки в кожному листі розсилки; як альтернатива: усі підписуються звичайним листом і так само можуть відписатися.
- Політика конфіденційності: коротко поясніть процес
- Листи розсилки: додайте вихідні дані та посилання на політику конфіденційності
- Спеціальні сторінки: якщо в розсилки є спеціальні сторінки, наприклад підтвердження відписки, обов'язково подбайте, щоб на них були посилання на вихідні дані та політику конфіденційності.
Вихідні дані (Impressum)
Загальні обов'язкові відомості та відомості, що залежать від організаційно-правової форми, мають бути присутні, як і на будь-якому іншому сайті. Через редакційний контент обов'язок розміщувати вихідні дані стосується й більшості некомерційних сайтів.
Більше інформації про обов'язкові відомості в електронних листах і розсилках зібрано в окремій статті.
Вимкнення листів-сповіщень про пінгбеки
Пінгбек — це посилання з іншого сайту на власний сайт WordPress або пінг через так званий інтерфейс XML-RPC. Однак WordPress надсилає лист-сповіщення і для внутрішніх посилань. Тож бідолашний адміністратор щоразу отримує лист, коли посилається з однієї статті на вже опубліковану власну статтю.
Ці листи не лише дратують, їх, схоже, неможливо вимкнути стандартними засобами. З наведеним нижче кодом, який потрібно вставити у functions.php використовуваної теми WordPress, таких набридливих листів більше не буде:
function drdsgvo_no_self_ping( &$links ) {
     $home = get_option( 'home' );
     foreach ( $links as $l => $link )
         if ( 0 === strpos( $link, $home ) )
             unset($links[$l]);
 }
 add_action( 'pre_ping', 'drdsgvo_no_self_ping' );
Цей код я взяв зі статті Йонаса. Тепер у нього є шанс отримати пінгбек і з мого сайту …
Інструменти та плагіни
Інструменти та плагіни WordPress, які використовуються індивідуально, звісно, потрібно розглядати окремо. Тут особливо слід врахувати:
- Чи потрібна згода?
- Якщо згода потрібна: успіхів у спробах отримати законний запит згоди. З поширеними інструментами це не вдається (див. Cookiegeddon). Чек-лист щодо згоди допомагає врахувати важливі моменти. Проте є п'ять причин, чому блокувальники cookie не можуть працювати надійно. Серед цих причин є й кілька незаперечних фактів
- Адаптуйте політику конфіденційності
Ключові тези статті
Щоб сайт на WordPress відповідав GDPR, обирайте тему, яка не завантажує дані з Google, і створіть політику конфіденційності.
Щоб сайт на WordPress відповідав вимогам захисту даних, важливі посилання на інформацію про захист даних і вихідні дані мають бути легко доступні на всіх сторінках.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.