gekennzeichnet.


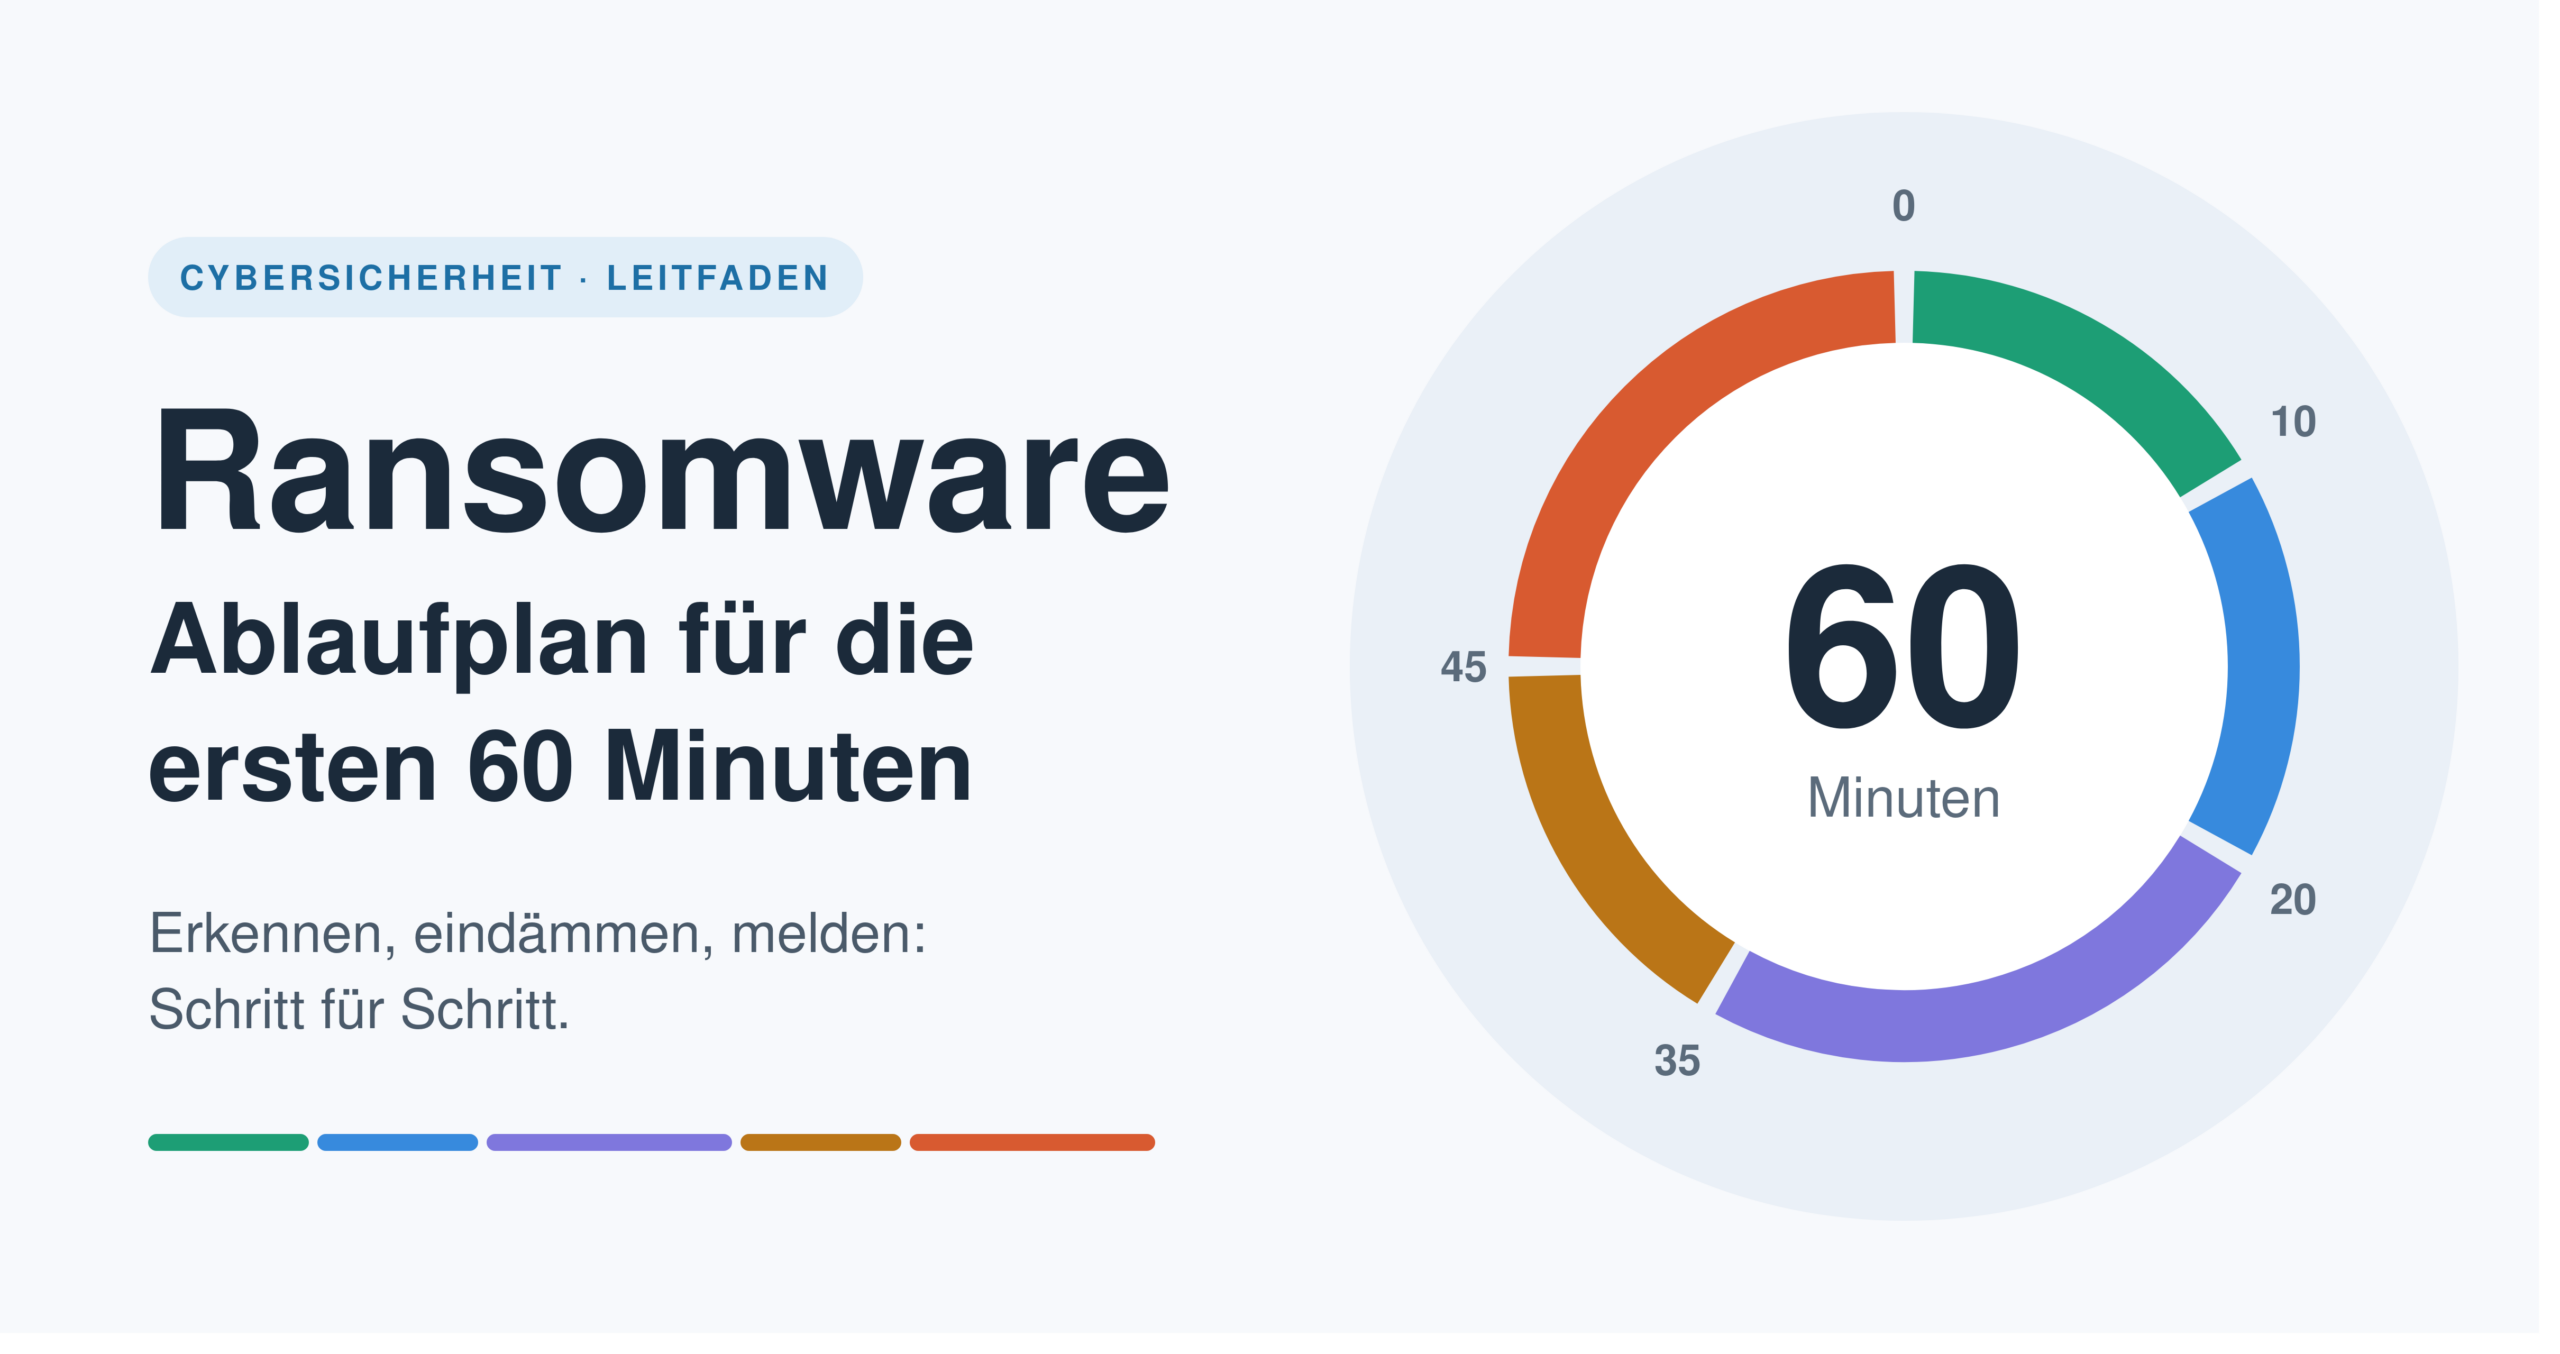
Ein Hackerangriff mit Erpressung erfordert ein strukturiertes, gut durchdachtes und vor allem schnelles Handeln. Ein Leitfaden für Maßnahmen im Ernstfall,der hilft, Fehler zu vermeiden und in der ersten Stunde die Weichen für eine erfolgreiche Wiederherstellung zu stellen.
Das Wichtigste in Kürze
Bei einem Ransomware-Angriff zählt jede Minute, doch Schnelligkeit allein reicht nicht aus. Entscheidend ist, dass die richtigen Schritte in der richtigen Reihenfolge erfolgen: erkennen, eindämmen, Beweise sichern, Verantwortliche einbinden und erst anschließend wiederherstellen. Wer in der ersten Stunde ruhig und strukturiert vorgeht, begrenzt den Schaden erheblich, schützt wichtige Spuren für die Ursachenanalyse und kann spätere Melde- und Nachweispflichten leichter erfüllen.
Dieser Artikel beschreibt die ersten 60 Minuten Schritt für Schritt. Er kann als Leitfaden für den Ernstfall dienen. Eine Checkliste unterstützt ein strukturiertes Vorgehen.
Was ist Ransomware?
Ransomware ist Schadsoftware, die Daten und Systeme verschlüsselt oder den Zugriff darauf blockiert. Auch Webseiten können betroffen sein. Die Angreifer fordern anschließend ein Lösegeld, meist in Kryptowährung, und stellen dafür einen Entschlüsselungsschlüssel in Aussicht.
Moderne Angriffe gehen häufig weit über die reine Verschlüsselung hinaus:
- Doppelte Erpressung: Vor der Verschlüsselung werden Daten kopiert. Die Täter drohen zusätzlich damit, diese Daten zu veröffentlichen oder zu verkaufen.
- Angriff auf Backups: Täter suchen gezielt nach Datensicherungen und löschen oder verschlüsseln sie, damit eine Wiederherstellung ohne Zahlung unmöglich wird.
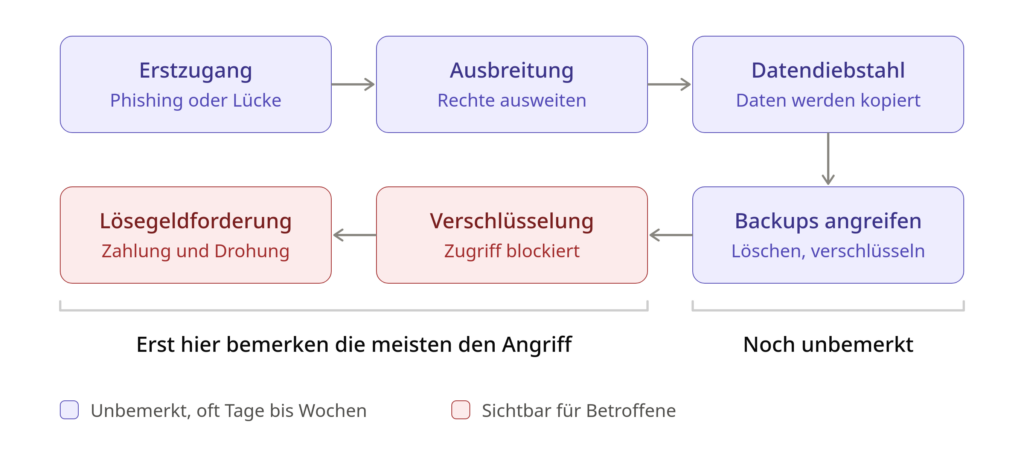
- Lange Vorlaufzeit: Oft sind die Angreifer bereits Tage oder Wochen im Netzwerk aktiv, bevor die Verschlüsselung sichtbar wird. Sie erkunden Systeme, erweitern ihre Rechte und bereiten den Zeitpunkt des größten Schadens vor.
Daraus ergibt sich eine wichtige Erkenntnis: Wird die Lösegeldforderung sichtbar, ist der Angriff meist bereits weit fortgeschritten. Die Bereinigung eines einzelnen Rechners genügt deshalb nicht. Es ist davon auszugehen, dass das gesamte Netzwerk kompromittiert sein kann.
Die Grundregeln für den Ernstfall
Vor dem eigentlichen Zeitplan gelten vier Grundsätze, die über alle Phasen hinweg Bestand haben:
- Ruhe bewahren, aber zügig handeln. Hektische Einzelaktionen richten oft mehr Schaden an als der Angriff selbst.
- Eindämmen vor Aufräumen. Zunächst muss die Ausbreitung gestoppt werden, danach erfolgt die Bereinigung.
- Spuren erhalten. Ohne Beweise lässt sich nicht klären, wie die Täter eingedrungen sind. Dann besteht die Gefahr, dass sie nach der Wiederherstellung sofort erneut zuschlagen.
- Alles dokumentieren. Jede Maßnahme gehört mit Uhrzeit und Verantwortlichem ins Protokoll. Dies unterstützt das Team, Behörden, Versicherer und die spätere Aufarbeitung.
Vorbereitung: Was vor dem Angriff bereitliegen sollte
Der beste Ablaufplan verliert an Wert, wenn im Ernstfall unklar ist, wer zu kontaktieren ist. Folgende Punkte sollten bereits im Vorfeld geklärt sein, idealerweise ausgedruckt und offline verfügbar:
- Notfallkontakte: Telefonnummern von IT-Leitung, Geschäftsführung, Datenschutzbeauftragtem, IT-Dienstleister, Incident-Response-Dienstleister, Cyberversicherung, Rechtsbeistand und Polizei.
- Zugangsdaten für den Notfall: Ein gesicherter, vom Produktivnetz unabhängiger Ort, an dem wichtige Konten und Anleitungen hinterlegt sind.
- Netzwerkplan: Eine aktuelle Übersicht über Standorte, Segmente, Server, Firewalls und Fernzugänge.
- Systemliste mit Priorität: Festlegung, welche Systeme geschäftskritisch sind und in welcher Reihenfolge sie wieder laufen sollen.
- Alternative Kommunikationswege: Sind E-Mail und Telefonanlage betroffen, wird ein Ausweichsystem benötigt, etwa private Mobiltelefone mit einer vorab vereinbarten Messenger-Gruppe.
- Backup-Konzept: Mindestens eine Sicherung sollte offline oder unveränderbar (immutable) gespeichert sein. Entscheidend ist, dass die Wiederherstellung regelmäßig getestet wird.
Rollen im Krisenfall
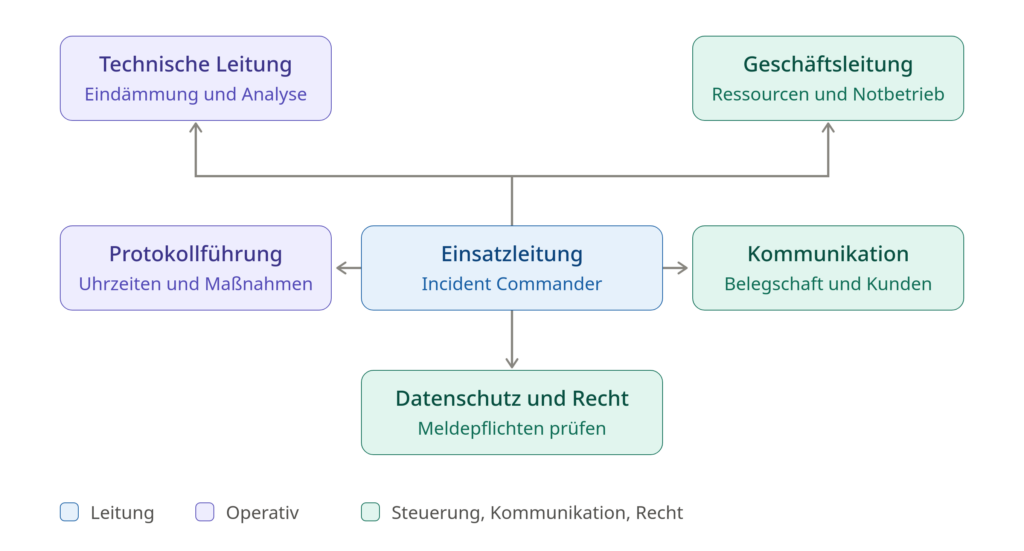
Auch in kleinen Organisationen muss klar sein, wer welche Entscheidungen trifft. Eine Person kann mehrere Rollen übernehmen, die Rollen selbst müssen jedoch besetzt sein.
| Rolle | Aufgabe |
|---|---|
| Einsatzleitung (Incident Commander) | Behält den Überblick, trifft Entscheidungen, verteilt Aufgaben |
| Technische Leitung | Koordiniert Eindämmung, Analyse und Wiederherstellung |
| Protokollführung | Dokumentiert Uhrzeiten, Beobachtungen und Maßnahmen |
| Kommunikation | Informiert Belegschaft, Kunden, Presse und Partner |
| Datenschutz und Recht | Prüft Meldepflichten und rechtliche Folgen |
| Geschäftsleitung | Entscheidet über Ressourcen, Notbetrieb und externe Hilfe |
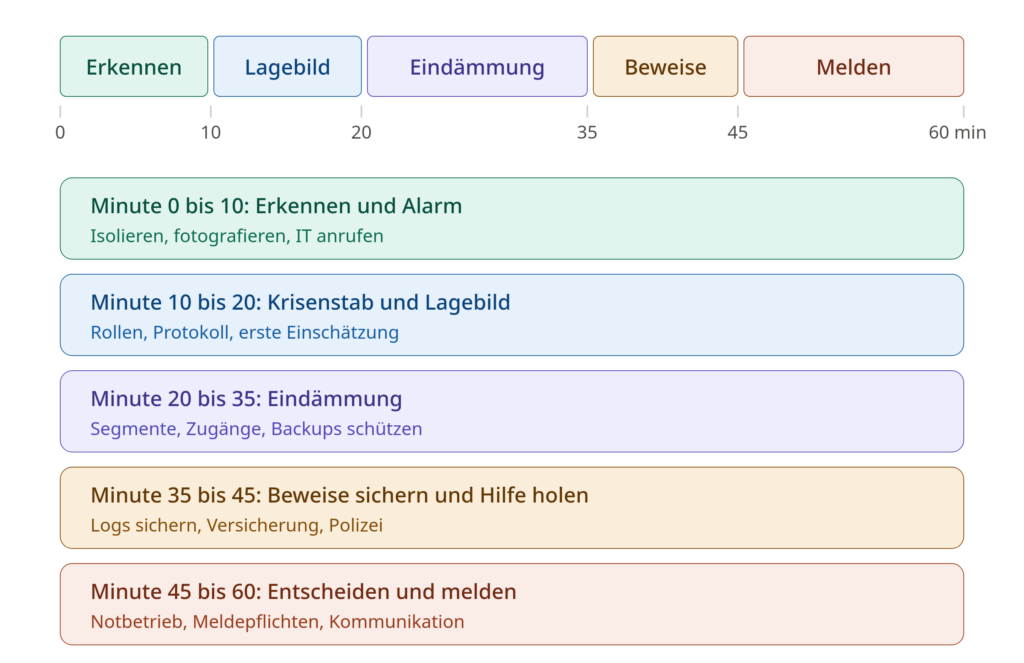
Der Ablaufplan: Die ersten 60 Minuten
Minute 0 bis 10: Erkennen und Alarm auslösen
Typische Anzeichen eines Angriffs:
- Eine Nachricht auf dem Bildschirm, die eine Lösegeldzahlung verlangt
- Dateien, die sich nicht mehr öffnen lassen oder ungewöhnliche Endungen tragen
- Server oder Freigaben, die plötzlich nicht erreichbar sind
- Gleichzeitige Störungsmeldungen mehrerer Mitarbeitender
- Massenhafte Alarme der Antivirensoftware oder deren Deaktivierung
Sofortmaßnahmen:
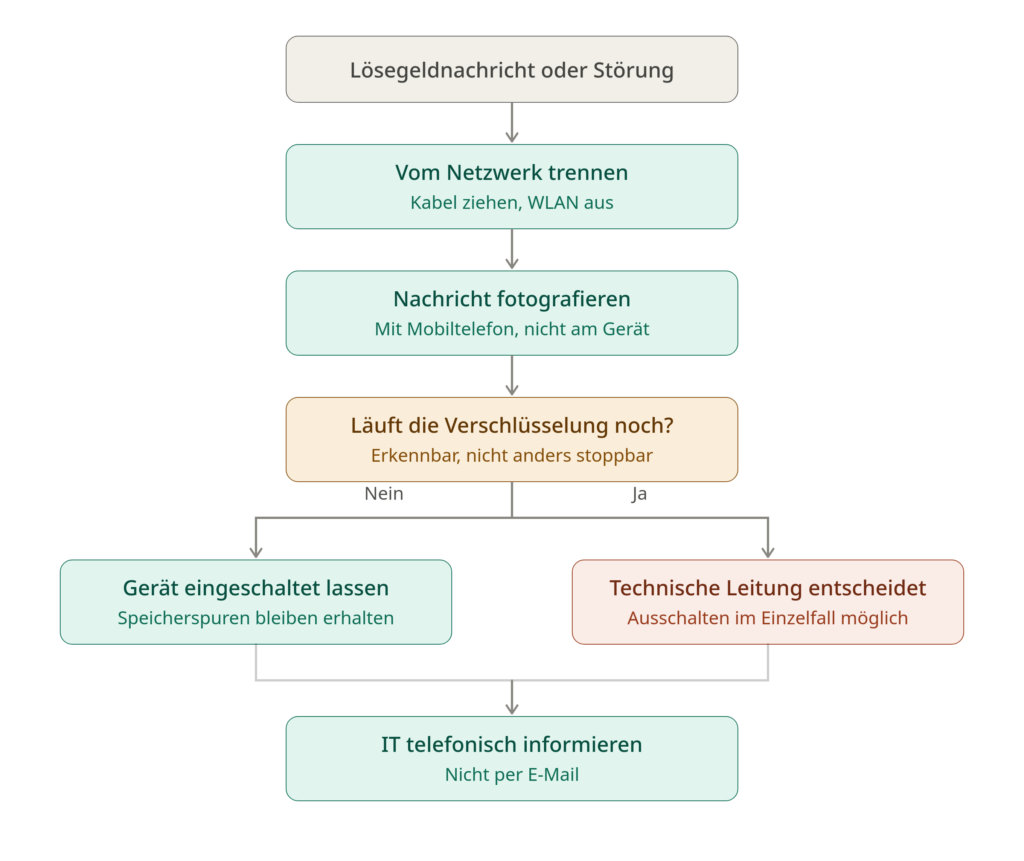
- Betroffenes Gerät vom Netzwerk trennen. Das Netzwerkkabel wird gezogen, WLAN und Bluetooth werden ausgeschaltet. So wird verhindert, dass sich die Schadsoftware weiter ausbreitet.
- Nicht sofort herunterfahren. Im Arbeitsspeicher liegen oft wertvolle Spuren, etwa Schlüsselmaterial oder Hinweise auf die Täter. Das Gerät bleibt eingeschaltet, aber isoliert. Läuft die Verschlüsselung erkennbar noch und lässt sich das Gerät nicht anders stoppen, kann ein Ausschalten im Einzelfall sinnvoll sein. Diese Entscheidung trifft die technische Leitung, möglichst nach Rücksprache mit Fachleuten.
- Die Lösegeldnachricht fotografieren. Hierfür wird ein Mobiltelefon verwendet, nicht der betroffene Rechner. Die Nachricht enthält oft Hinweise auf die Schadsoftware-Familie.
- Sofort die IT oder die Notfallnummer informieren. Dies erfolgt telefonisch und nicht per E-Mail, da das Mailsystem betroffen sein oder mitgelesen werden kann.
- Nichts löschen, nichts neu installieren.
Am Ende dieser Phase sollte die Einsatzleitung feststehen und das Protokoll begonnen haben.
Minute 10 bis 20: Krisenstab bilden und Lage erfassen
In dieser Phase wird aus einer Störung ein strukturierter Einsatz.
- Krisenstab zusammenrufen. Dies geschieht per Telefon oder über einen vorab vereinbarten, unabhängigen Kanal.
- Protokoll führen. Festgehalten wird, wer was wann beobachtet hat, welche Systeme betroffen sind und welche Maßnahmen bereits ergriffen wurden.
- Erstes Lagebild erstellen. Die zentralen Fragen lauten:
- Welche Systeme, Standorte und Nutzer sind betroffen?
- Läuft die Verschlüsselung noch?
- Sind Server, Backups oder Cloud-Dienste betroffen?
- Gibt es Hinweise auf Datenabfluss?
- Annahme treffen: Zunächst wird vom Schlimmsten ausgegangen. Ist ein Gerät betroffen, kann das gesamte Netzwerk kompromittiert sein.
- Kommunikationsregel festlegen. Die Belegschaft wird kurz informiert: Betroffene Geräte nicht benutzen, nicht ausschalten, nichts löschen, keine eigenen Reparaturversuche unternehmen und Meldungen an eine zentrale Stelle richten.
Minute 20 bis 35: Eindämmung
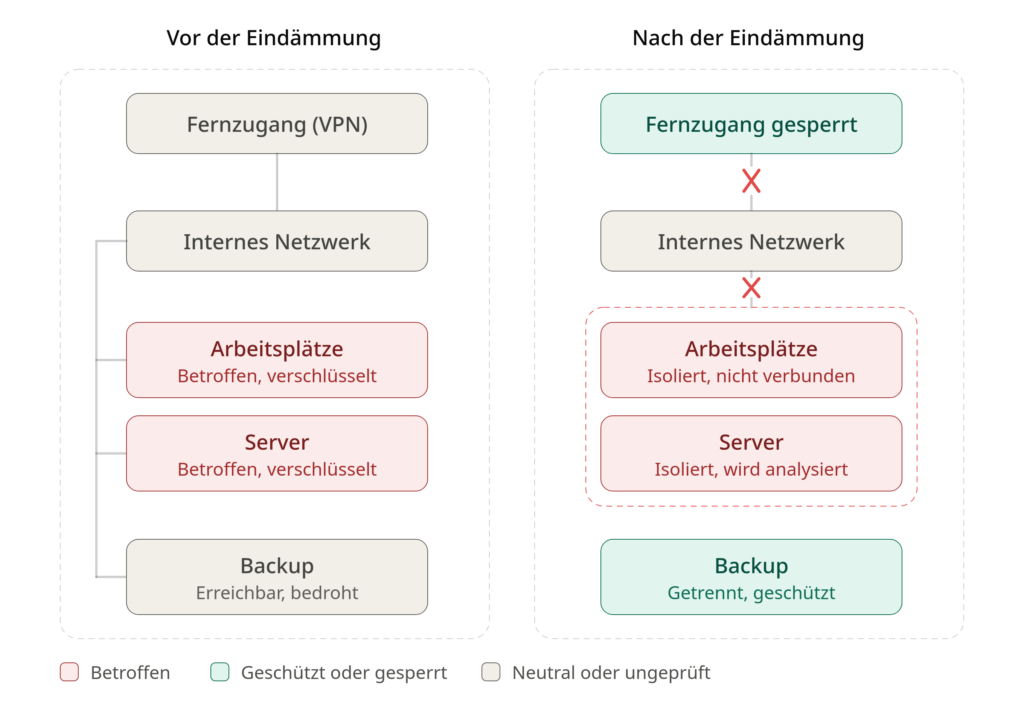
Nun gilt es, den Angreifern den Handlungsspielraum zu nehmen.
Netzwerk und Zugänge:
- Betroffene Netzwerksegmente werden getrennt, zum Beispiel durch Abschalten von Switch-Ports oder durch Firewall-Regeln.
- Fernzugänge wie VPN, Remote-Desktop und Zugänge von Dienstleistern werden gesperrt.
- Verbindungen zwischen Standorten werden bei Bedarf gekappt.
- Der Internetzugang kritischer Systeme wird vorübergehend unterbrochen, damit keine Daten mehr abfließen und keine Befehle der Täter ankommen.
Konten und Passwörter:
- Kompromittierte oder verdächtige Benutzerkonten werden deaktiviert.
- Privilegierte Konten (Domänenadministratoren, Dienstkonten) werden abgesichert und deren Passwörter geändert. Dies erfolgt ausschließlich von einem sauberen, nachweislich nicht betroffenen Gerät aus, da auf infizierten Systemen Passwörter mitgelesen werden könnten.
- Die Mehrfaktor-Authentifizierung wird geprüft und, wo möglich, erzwungen.
Datensicherungen schützen:
- Backup-Systeme werden sofort vom Netzwerk getrennt oder Zugriffe darauf gesperrt.
- Offline-Medien werden erst angeschlossen, wenn die Umgebung als sauber gilt.
- Die Cloud-Synchronisation (etwa OneDrive, Dropbox oder Netzwerklaufwerke) wird pausiert, damit verschlüsselte Dateien nicht die guten Versionen überschreiben.
E-Mail:
- Es wird geprüft, ob der Angriff über eine Phishing-Mail begonnen hat. Verdächtige Absender und Anhänge werden am Mail-Gateway gesperrt.
Wichtig ist, dass jede dieser Maßnahmen protokolliert wird. Manche Eingriffe, etwa das Abschalten von Servern, haben Folgen für den Betrieb. Solche Entscheidungen sollten von der Einsatzleitung bewusst getroffen und nicht dem Zufall überlassen werden.
Minute 35 bis 45: Beweise sichern und externe Hilfe holen
Beweise sichern:
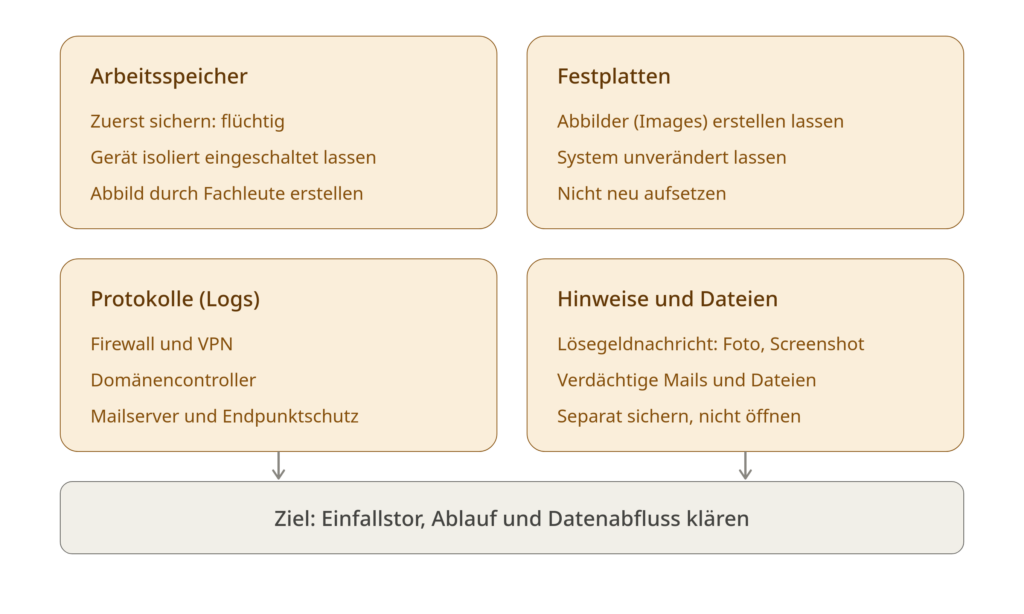
- Betroffene Systeme werden möglichst unverändert belassen.
- Bei Bedarf werden Abbilder (Images) von Festplatten und Arbeitsspeicher durch Fachleute erstellt.
- Relevante Protokolldaten (Logs) werden gesichert, etwa von Firewall, VPN, Domänencontrollern, Mailserver und Endpunktschutz.
- Screenshots und Fotos von Meldungen werden abgelegt.
- Verdächtige Dateien, E-Mails und Lösegeldforderungen werden separat gesichert.
Diese Daten sind für die forensische Analyse unverzichtbar. Sie klären, wie die Täter eingedrungen sind, was sie getan haben und ob Daten abgeflossen sind.
Externe Unterstützung hinzuziehen:
- Cyberversicherung: Viele Policen enthalten eine Notfall-Hotline und knüpfen Leistungen an eine unverzügliche Meldung. Die Bedingungen sollten frühzeitig geprüft werden.
- Incident-Response-Dienstleister: Spezialisierte Teams unterstützen bei Analyse, Eindämmung und Wiederherstellung. Häufig werden sie über die Versicherung vermittelt.
- IT-Dienstleister: Der Dienstleister wird informiert, seine Zugriffe werden jedoch abgestimmt, damit keine Spuren verändert werden.
Polizei einschalten:
Ransomware-Erpressung ist eine Straftat. Für Unternehmen sind die Zentralen Ansprechstellen Cybercrime (ZAC) der Landeskriminalämter zuständig. Eine Anzeige ist nicht nur für die Strafverfolgung wichtig, sondern wird auch von Versicherern häufig verlangt.
Minute 45 bis 60: Entscheiden, melden, kommunizieren
In der letzten Phase der ersten Stunde werden die nächsten Schritte vorbereitet.
Notbetrieb planen:
- Welche Geschäftsprozesse müssen sofort weiterlaufen?
- Gibt es manuelle Alternativen, etwa Papierprozesse, Telefon oder mobile Hotspots?
- Wer informiert Kunden und Lieferanten, deren Aufträge betroffen sind?
Meldepflichten prüfen:
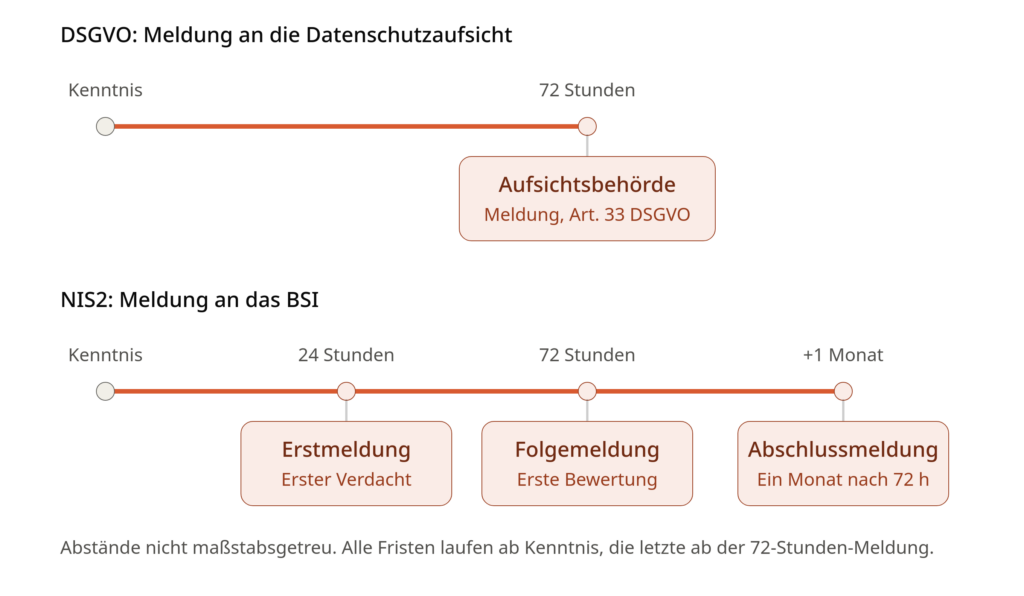
- Datenschutz (DSGVO): Ist es zu einer Verletzung des Schutzes personenbezogener Daten gekommen, muss dies nach Artikel 33 DSGVO in der Regel innerhalb von 72 Stunden nach Bekanntwerden der zuständigen Datenschutzaufsichtsbehörde gemeldet werden. Besteht ein hohes Risiko für die Betroffenen, sind diese nach Artikel 34 DSGVO ebenfalls zu informieren. Die 72 Stunden laufen ab dem Zeitpunkt, zu dem der Vorfall bekannt wird. Der Datenschutzbeauftragte sollte daher frühzeitig eingebunden werden.
- NIS2 und branchenspezifische Vorgaben: Zählt ein Unternehmen zu den Einrichtungen, die unter die NIS2-Regeln fallen, gelten gestaffelte Meldefristen gegenüber dem BSI. Vorgesehen sind eine frühe Erstmeldung innerhalb von 24 Stunden, eine Meldung mit erster Bewertung innerhalb von 72 Stunden und ein Abschlussbericht nach spätestens einem Monat. Ob und in welchem Umfang diese Pflichten zutreffen, sollte rechtzeitig geprüft werden.
- Verträge: Kunden- und Lieferverträge können eigene Informationspflichten enthalten.
Interne und externe Kommunikation:
- Die Belegschaft wird sachlich und knapp informiert. Mitgeteilt wird, was bekannt ist, was nicht, und wie sich die Mitarbeitenden verhalten sollen.
- Es wird festgelegt, wer nach außen spricht. Spekulationen sind zu vermeiden.
- Ein einfacher Text für Kunden und Partner wird vorbereitet, damit bei Bedarf schnell reagiert werden kann.
Die nächsten 24 Stunden planen:
- Wer übernimmt welche Aufgaben in welcher Schicht?
- Wann findet die nächste Lagebesprechung statt?
- Welche Ressourcen und Entscheidungen benötigt die Geschäftsleitung?
Was in der ersten Stunde unterbleiben sollte
Die folgenden Fehler treten in der Hektik besonders häufig auf:
- Sofortige Lösegeldzahlung. Es gibt keine Garantie, dass die Täter liefern oder die Daten nicht trotzdem veröffentlichen. Zahlungen finanzieren weitere Angriffe. Eine Entscheidung darüber gehört nicht in die erste Stunde und sollte nur mit Fachleuten, Rechtsberatung und Behörden getroffen werden.
- Kontaktaufnahme mit den Tätern. Kommunikation sollte, wenn überhaupt, nur durch erfahrene Verhandler erfolgen.
- Eigenmächtiges Neuaufsetzen von Systemen. Dadurch werden Beweise zerstört, und es besteht das Risiko, dass die Täter weiterhin Zugriff haben.
- Unüberlegtes Einspielen von Backups. Sie könnten bereits infiziert sein oder die Angreifer erneut einladen.
- Verwendung von Administratorkonten auf infizierten Geräten. Zugangsdaten können abgegriffen werden.
- Löschen oder Überschreiben von Logs. Sie sind der Schlüssel zur Aufklärung.
- Vorschnelle Entwarnung. Solange die Ursache nicht geklärt ist, bleibt das Risiko bestehen.
- Verschweigen des Vorfalls. Sowohl rechtlich als auch für das Vertrauen von Kunden und Mitarbeitenden ist Offenheit im richtigen Rahmen die bessere Strategie.
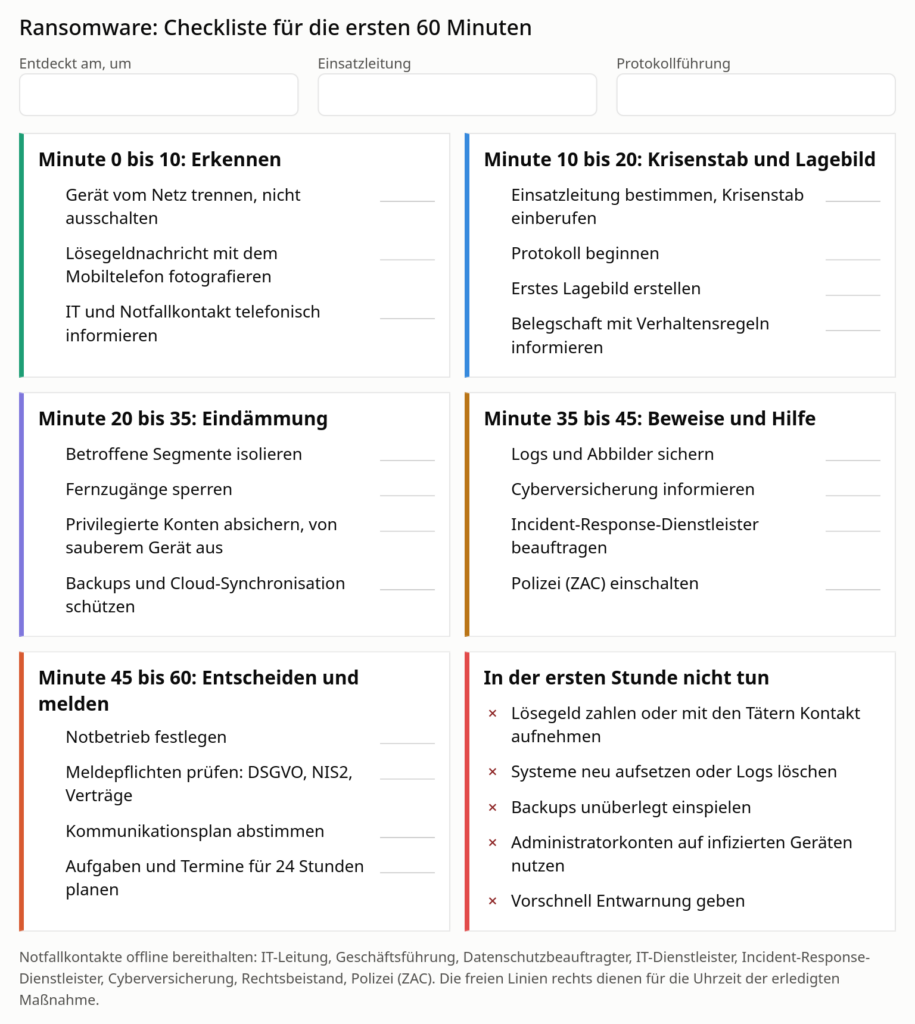
Checkliste für die ersten 60 Minuten
Am Ende des Beitrags finden Sie eine Checkliste zum Ausdrucken.
Minute 0 bis 10
- Gerät vom Netz trennen, nicht ausschalten
- Lösegeldnachricht fotografieren
- IT und Notfallkontakt telefonisch informieren
Minute 10 bis 20
- Einsatzleitung bestimmen und Krisenstab einberufen
- Protokoll beginnen
- Erstes Lagebild erstellen
- Belegschaft über Verhaltensregeln informieren
Minute 20 bis 35
- Betroffene Segmente isolieren
- Fernzugänge sperren
- Privilegierte Konten absichern
- Backups und Cloud-Synchronisation schützen
Minute 35 bis 45
- Logs und Abbilder sichern
- Cyberversicherung informieren
- Incident-Response-Dienstleister beauftragen
- Polizei (ZAC) einschalten
Minute 45 bis 60
- Notbetrieb festlegen
- Meldepflichten prüfen (DSGVO, NIS2, Verträge)
- Kommunikationsplan abstimmen
- Aufgaben und Termine für die nächsten 24 Stunden planen
Nach der ersten Stunde: Wie es weitergeht
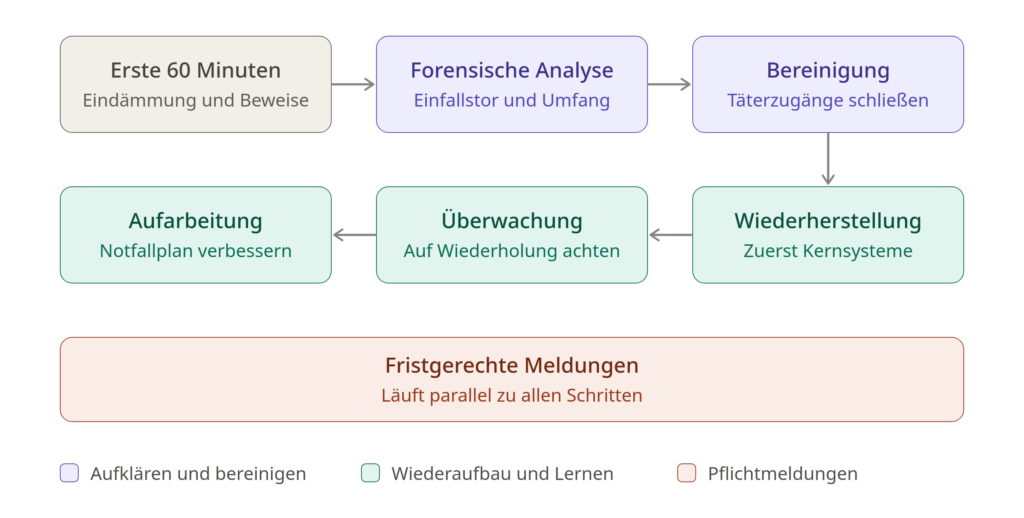
Die ersten 60 Minuten bilden den Startschuss, nicht das Ende. In den folgenden Stunden und Tagen stehen diese Aufgaben an:
- Forensische Analyse: Einfallstor, Ausbreitung und Umfang des Datenabflusses werden geklärt.
- Vollständige Bereinigung: Alle Zugänge der Täter werden geschlossen, kompromittierte Konten und Zugangsdaten erneuert und Schwachstellen beseitigt.
- Priorisierte Wiederherstellung: Zuerst die Kernsysteme, dann die weiteren Dienste, jeweils aus nachweislich sauberen Backups und in einer geprüften Umgebung.
- Überwachung: Nach der Wiederherstellung werden die Systeme besonders engmaschig beobachtet, da Wiederholungsangriffe nicht selten sind.
- Fristgerechte Meldungen: Behörden, Betroffene und Vertragspartner werden gemäß den rechtlichen Vorgaben informiert.
- Aufarbeitung: Nach dem Vorfall wird in Ruhe ausgewertet, was gut funktioniert hat und was verbessert werden muss. Notfallplan, Schulungen und technische Schutzmaßnahmen werden angepasst.
Vorbeugen: Wie sich das Risiko senken lässt
Kein Schutz ist absolut, doch einige Maßnahmen verringern die Wahrscheinlichkeit und die Folgen eines Angriffs deutlich:
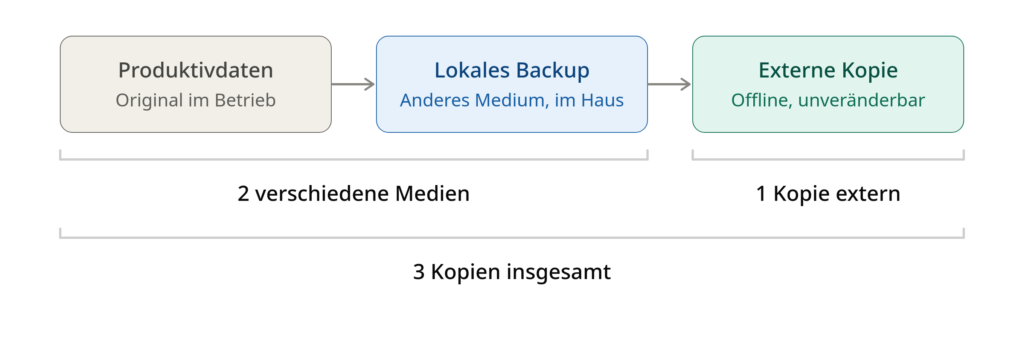
- Regelmäßige, getestete Backups nach der 3-2-1-Regel: drei Kopien, auf zwei verschiedenen Medien, eine davon extern oder offline
- Zeitnahe Updates für Betriebssysteme, Anwendungen, Firewalls und VPN-Gateways
- Mehrfaktor-Authentifizierung für Fernzugänge, E-Mail und Administratorkonten
- Minimale Rechte: Nutzer erhalten nur die Zugriffe, die tatsächlich erforderlich sind
- Netzwerksegmentierung, damit sich ein Angriff nicht ungehindert ausbreitet
- Moderner Endpunktschutz mit Erkennung auffälligen Verhaltens und zentraler Überwachung
- Schulung der Mitarbeitenden, vor allem zum Erkennen von Phishing
- Notfallübungen, in denen der Ablauf realistisch durchgespielt wird
- Schriftlicher Notfallplan, der offline vorliegt und regelmäßig aktualisiert wird
- Zutrittskontrolle: Kann mit KI teils automatisiert werden
Häufige Fragen
Sollte der Rechner sofort ausgeschaltet werden? Zuerst erfolgt die Trennung vom Netzwerk. Ob und wann ein Gerät ausgeschaltet wird, entscheidet die technische Leitung. Im Zweifel bleibt das Gerät isoliert eingeschaltet, damit flüchtige Spuren im Arbeitsspeicher erhalten bleiben.
Soll das Lösegeld gezahlt werden? Diese Frage gehört nicht in die erste Stunde. Behörden raten grundsätzlich von Zahlungen ab. Falls eine Zahlung überhaupt erwogen wird, sollte sie nur nach sorgfältiger Abwägung mit Fachleuten, Rechtsberatung und gegebenenfalls dem Versicherer erfolgen. Auch nach einer Zahlung ist nicht sichergestellt, dass die Daten wieder vollständig nutzbar sind.
Muss der Vorfall gemeldet werden? Sind personenbezogene Daten betroffen, ist dies in der Regel der Fall, und zwar innerhalb von 72 Stunden an die Datenschutzaufsicht. Je nach Branche und Unternehmensgröße können weitere Pflichten bestehen, etwa nach NIS2. Dies sollte frühzeitig mit Datenschutz und Rechtsberatung geklärt werden.
Lassen sich die Daten ohne Zahlung wiederherstellen? Das ist häufig möglich, wenn saubere und unveränderte Backups vorhanden sind. Für manche Schadsoftware existieren zudem frei verfügbare Entschlüsselungswerkzeuge. Ein Anlaufpunkt dafür ist das Projekt No More Ransom. Eine fachkundige Beratung wird dabei empfohlen.
Wie lässt sich feststellen, ob auch Daten gestohlen wurden? Dies lässt sich meist nur durch die Analyse von Logs und Netzwerkverkehr klären. Bis zum Beweis des Gegenteils ist von einem möglichen Datenabfluss auszugehen.
Fazit
Ein Ransomware-Angriff ist eine ernste Lage, aber kein Schicksal. Entscheidend ist die Vorbereitung: Wer Rollen, Kontakte und Abläufe kennt, kann in den ersten 60 Minuten besonnen handeln, statt zu improvisieren. Isolieren, nicht überstürzt abschalten, Beweise sichern, Verantwortliche und Fachleute einbinden, Meldepflichten im Blick behalten und alles dokumentieren: Diese Grundsätze bilden das Fundament.
Dieser Leitfaden eignet sich als Vorlage für einen organisationseigenen Notfallplan. Er sollte an die jeweiligen Gegebenheiten angepasst, ausgedruckt und gemeinsam mit dem Team geübt werden, bevor ein Ernstfall eintritt.
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die