Fire partier har ifølge medierne fået kritik for målrettet reklame på Facebook. Men microtargeting og GDPR angår ikke kun partier, men enhver kampagne, der vælger målgrupper ud fra interesser.
Målrettet reklame og dens grænser
Målrettet reklame (som den tyske forbundsregerings på Facebook !?) er hverdag i sociale netværk. Den, der indrykker en annonce, vælger alder, region og interesser. Platformen viser derefter annoncen til passende brugere. Det er bekvemt og effektivt. Men det rejser spørgsmål, så snart interesser gør det muligt at drage slutninger om meget private forhold.
Microtargeting GDPR: afgørelsen og dens begrundelse
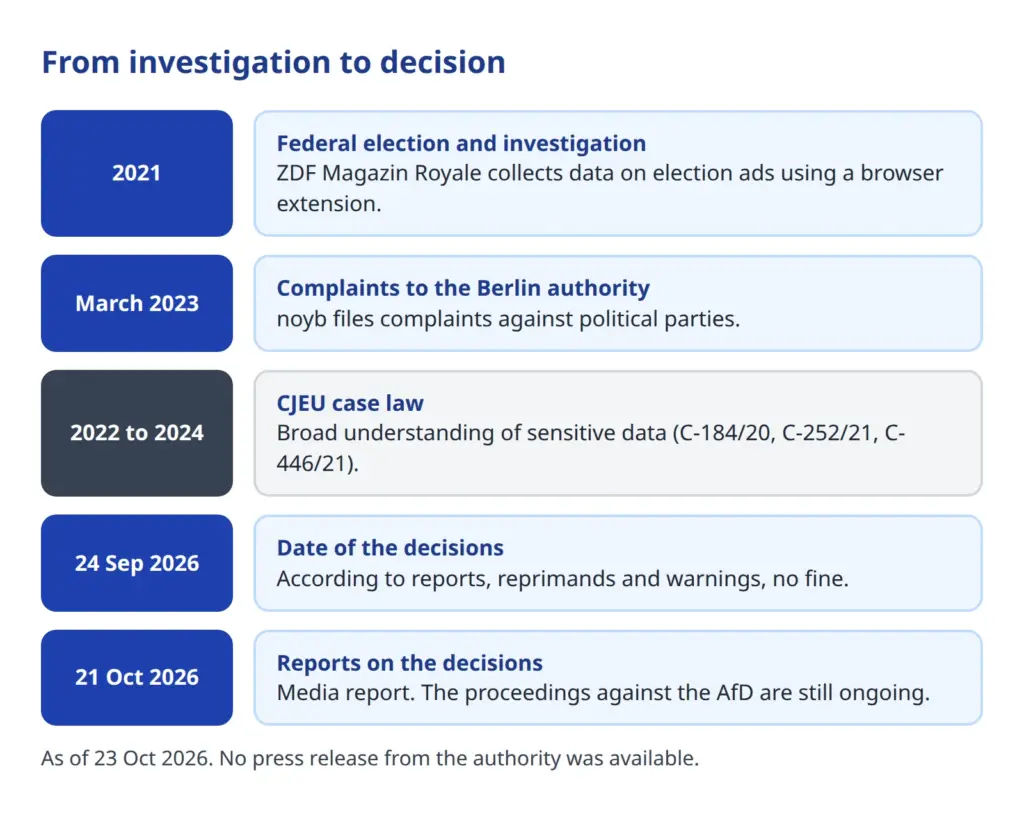
Berlins kommissær for databeskyttelse og informationsfrihed har fundet, at fire partiers brug af politisk microtargeting under forbundsdagsvalget i 2021 var ulovlig. Det drejer sig om CDU, SPD, Bündnis 90/Die Grünen og Die Linke. Myndigheden udtalte kritik og gav advarsler. Bøder blev ifølge oplysningerne ikke pålagt.
Som udløsende faktor nævner medierne undersøgelser foretaget af ZDF Magazin Royale i 2021. Redaktionen havde med en browserudvidelse indsamlet data om viste valgannoncer. På det grundlag indgav databeskyttelsesorganisationen noyb i marts 2023 klager på vegne af berørte personer. Afgørelserne blev ifølge beck-aktuell truffet den 24. september 2026. Ifølge noyb blev de først forkyndt for parterne i midten af oktober. Medierne rapporterede den 21. oktober 2026.
Indholdsmæssigt skal myndigheden have fastslået, at partierne har behandlet følsomme oplysninger om brugernes formodede politiske interesser for at vise målrettede valgannoncer. Der manglede et tilstrækkeligt retsgrundlag, for eksempel et udtrykkeligt samtykke. Sådan gengiver medierne det.
Hvad der er dokumenteret, og hvad der ikke er
En pressemeddelelse fra myndigheden kunne ikke findes den 23. oktober 2026. Afgørelsen er indtil videre dokumenteret via medier og noyb. Den fulde begrundelse er efter research-status ikke offentlig. Dermed er flere punkter uklare:
- hvilke retsgrundlag myndigheden i detaljer støtter sig på,
- hvilken rolle Meta som platform spiller i vurderingen,
- om og hvordan kundelister (Custom Audiences) eller lignende målgrupper (Lookalikes) blev vurderet.
Sagen mod AfD verserer stadig. Yderligere detaljer herom er ikke bekræftet. Desuden binder Berlin-afgørelsen hverken andre tilsynsmyndigheder eller domstole. Men den viser, hvordan en myndighed argumenterer, og det er et advarselssignal for enhver virksomhed, der annoncerer på sociale medier.
Målrettet reklame er ikke forbudt ved microtargeting efter GDPR. Stridspunktet er behandlingen af politiske holdninger og andre særligt beskyttede oplysninger. Det er netop dér, det næste spørgsmål sætter ind.
Hvornår interesser bliver til følsomme oplysninger
Databeskyttelsesforordningen beskytter visse oplysninger særligt. Fagudtrykket er særlige kategorier af personoplysninger. Hertil hører oplysninger om helbred, religiøs eller filosofisk overbevisning, politisk holdning, seksuel orientering, etnisk oprindelse og fagforeningsmæssigt tilhørsforhold, desuden genetiske og biometriske data. Art. 9 GDPR forbyder som udgangspunkt behandlingen af dem og tillader kun snævre undtagelser. Til reklame kommer i praksis som regel kun udtrykkeligt samtykke på tale.
Afgørende er her et bredt perspektiv. Det er ikke nok, at nogen udtrykkeligt oplyser at være syg eller troende. EU-Domstolen fortolker begrebet bredt. I dommen af 1. august 2022 (C-184/20) drejede det sig om oplysninger, der kun indirekte giver mulighed for at slutte sig til et følsomt forhold. Også sådanne slutninger kan være omfattet af den særlige beskyttelse.
I dommen af 4. juli 2023 (C-252/21) angik sagen Meta og Bundeskartellamt. Domstolen fastslog, at allerede besøg på websteder eller apps med følsom tilknytning, koblet til brugerkontoen, kan udgøre en behandling af særlige kategorier. Desuden er sådanne oplysninger ikke „åbenbart offentliggjort“, blot fordi brugere besøger en side. Denne undtagelse skal fortolkes snævert.
I dommen af 4. oktober 2024 (C-446/21) drejede det sig om Schrems og Meta. En offentlig udtalelse om seksuel orientering giver ikke ret til at bruge yderligere oplysninger herom til reklame. Også ved reklame gælder dataminimering.
En målestok for praksis
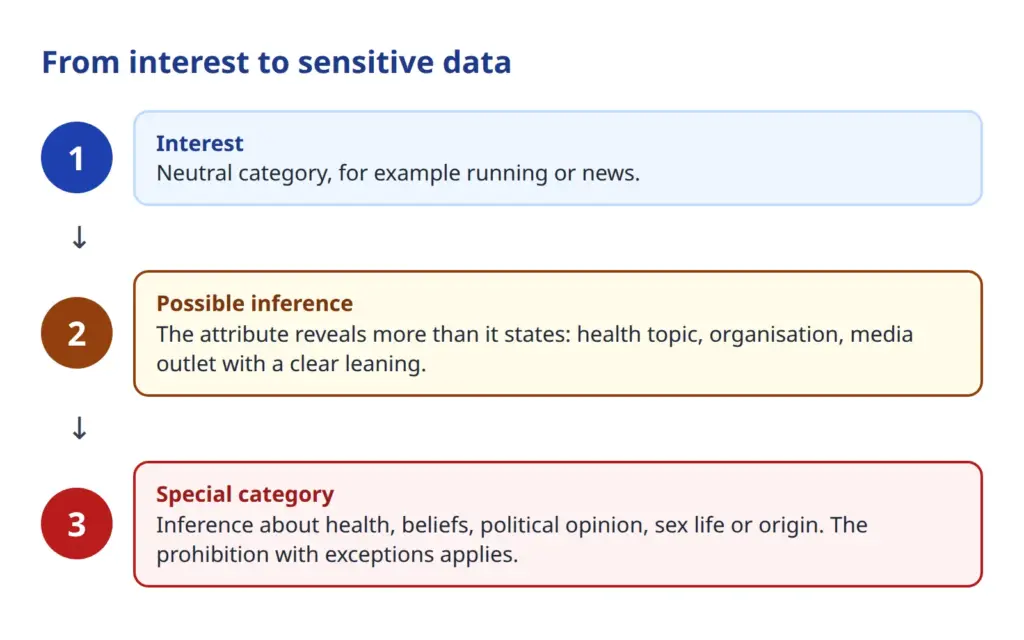
Ud fra denne linje kan man udlede en tommelfingerregel. Det er ikke etiketten på et målgruppekriterium, der afgør sagen, men formål og slutning. En interesse som „løb“ siger næppe noget følsomt. En interesse for en oplysningsside om en bestemt sygdom ligger tættere på helbred. Interessen for et parti eller et trossamfund ligger tættere på politisk eller religiøs holdning end interessen for „nyheder“. Jo tættere forbindelsen er, desto snarere må man gå ud fra en følsom oplysning.
Farlige er desuden stedfortræderkriterier, på engelsk proxy targeting. Her vælges ikke den følsomme kategori selv, men en erstatning. noyb oplyser, at partier i valgkampen op til forbundsdagsvalget i 2025 har arbejdet med sådanne erstatningskriterier, for eksempel med interessen for bands, der er populære i et bestemt politisk spektrum. Den, der går sådan til værks, løser ikke problemet. Det afgørende er den slutning, som udvælgelsen skal muliggøre.
Problemet er ikke reklamen, men slutningen om helbred, tro eller politisk holdning.
Hvordan sådanne slutninger opstår, viser også artiklen om personoplysninger: Informationer, der kan kobles med andre, bliver hurtigere til personoplysninger, end mange tror.
Reklame på Facebook: Sådan deles ansvaret med Meta
Den, der annoncerer på Facebook eller Instagram, handler ikke alene. Platformen analyserer data, danner målgrupper og viser annoncen. Juridisk er begrebet fælles dataansvar centralt. Det er reguleret i art. 26 GDPR. Fælles dataansvarlige er ifølge bestemmelsen aktører, der i fællesskab fastlægger formålene med og hjælpemidlerne til en behandling. De skal fastlægge deres forpligtelser i en ordning.
EU-Domstolen anvendte dette tidligt på sociale netværk. I fansidesagen (C-210/16, dom af 5. juni 2018) anså den administratoren af en fanside for medansvarlig, fordi denne gennem valget af målgruppe og konfigurationen deltager i fastlæggelsen af formål og hjælpemidler. I sagen om like-knappen (C-40/17, dom af 29. juli 2019) begrænsede den ansvaret til de faser, som operatøren faktisk er med til at bestemme.
Det Europæiske Databeskyttelsesråds retningslinjer 8/2020 overfører dette til målretning mod brugere af sociale medier. Ifølge dem kan platform og annoncør („targeter“) være fælles dataansvarlige, for så vidt angår visningen til en målgruppe. For trin før eller efter gælder det ikke automatisk.
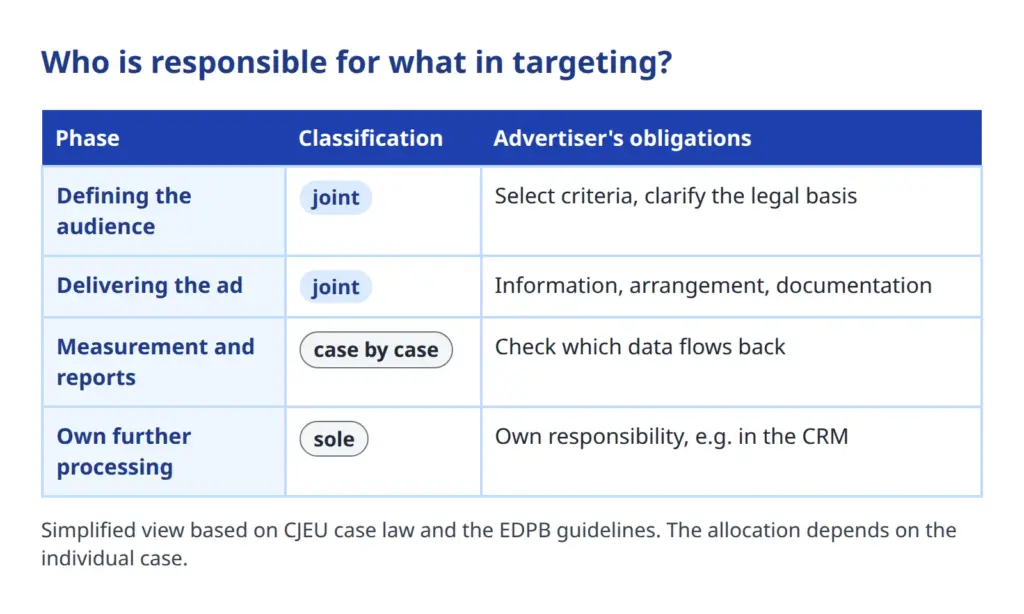
Hvad der forbliver hos annoncøren
Af det fælles ansvar følger to ting. Meta er ikke den eneste dataansvarlige, som ethvert spørgsmål kan overlades til. Og platformens ordning erstatter ikke en egen vurdering. Hos annoncøren forbliver især:
- valget af et holdbart retsgrundlag for den egen målretning,
- oplysningen af de registrerede, for eksempel i privatlivspolitikken,
- dokumentationen af beslutningerne,
- ved omfattende profilering eller følsomme forbindelser vurderingen af en konsekvensanalyse vedrørende databeskyttelse.
Til at sætte datastrømmen til Meta i perspektiv findes der på bloggen baggrund om Meta og om tracking.
Hvilke målgrupper der er kritiske, og hvilke der forbliver ukritiske
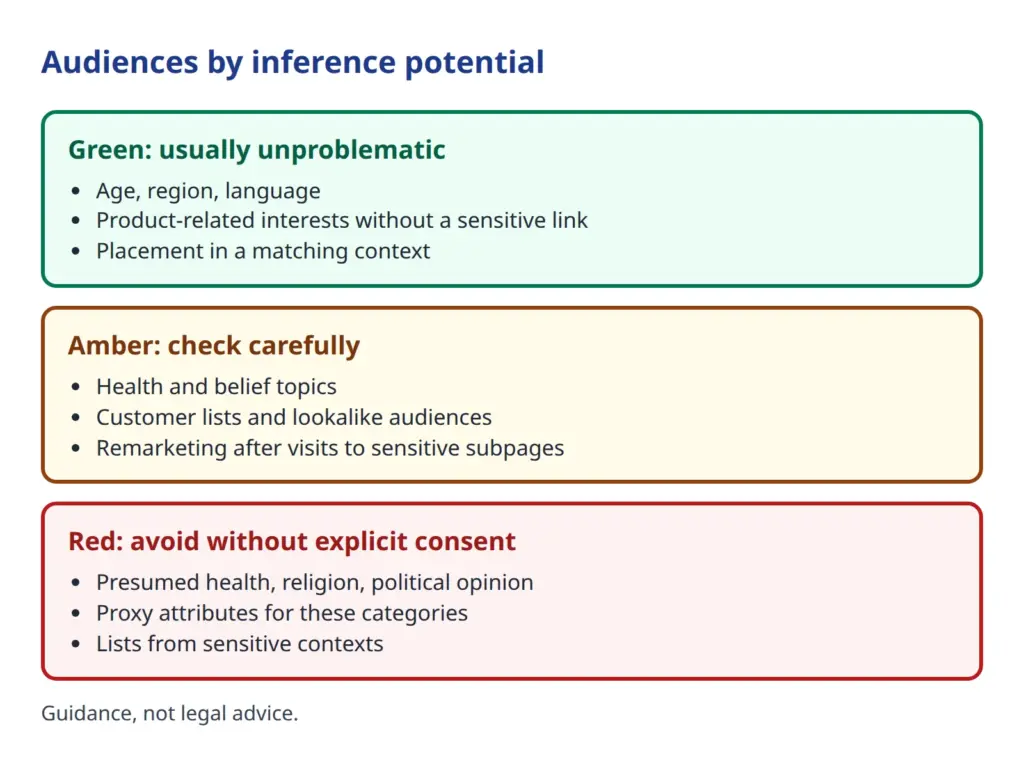
Fra et praktisk synspunkt kan det betale sig med en enkel inddeling efter, hvor stærke slutninger et kriterium tillader. Den er en orientering og ingen juridisk udtalelse. Den konkrete sag kan afvige.
Ukritiske er som regel alder, region og sprog samt produktrelaterede interesser uden forbindelse til følsomme kategorier. Også placering i en passende sammenhæng, for eksempel ved siden af en artikel om emnet, kræver ingen profilering.
Nøje undersøges bør interesser med mulig slutning, for eksempel helbredsemner, livssyn, organisationer eller medier med klar profil. Hertil hører også kundelister og lignende målgrupper. Ved Custom Audiences skal to ting afklares: om der foreligger et gyldigt samtykke til upload af listen, og om allerede tilhørsforholdet til listen afslører noget følsomt, for eksempel ved patienter eller medlemmer. Også remarketing efter besøg på følsomme undersider hører til denne gruppe.
Kritiske er målrettede henvendelser ud fra formodet helbred, religion, politisk holdning, seksuel orientering eller oprindelse. Lige så kritiske er lister fra følsomme sammenhænge uden udtrykkeligt samtykke.
Meta har ifølge egen meddelelse fra januar 2022 fjernet Detailed Targeting-muligheder vedrørende helbred, oprindelse, politisk tilhørsforhold, religion og seksuel orientering. Det mindsker risikoen, men fjerner den ikke. Platformen danner fortsat målgrupper ud fra adfærd og signaler, og automatiserede målgrupper kan indeholde slutninger. Annonceværktøjernes aktuelle funktioner skal kontrolleres i selve brugerfladen før hver kampagnestart.
Må virksomheder vælge målgrupper på Facebook ud fra interesser, der giver mulighed for at slutte sig til helbred, religion eller politisk holdning?
Tjekliste for tilladte målgrupper i reklamekampagner
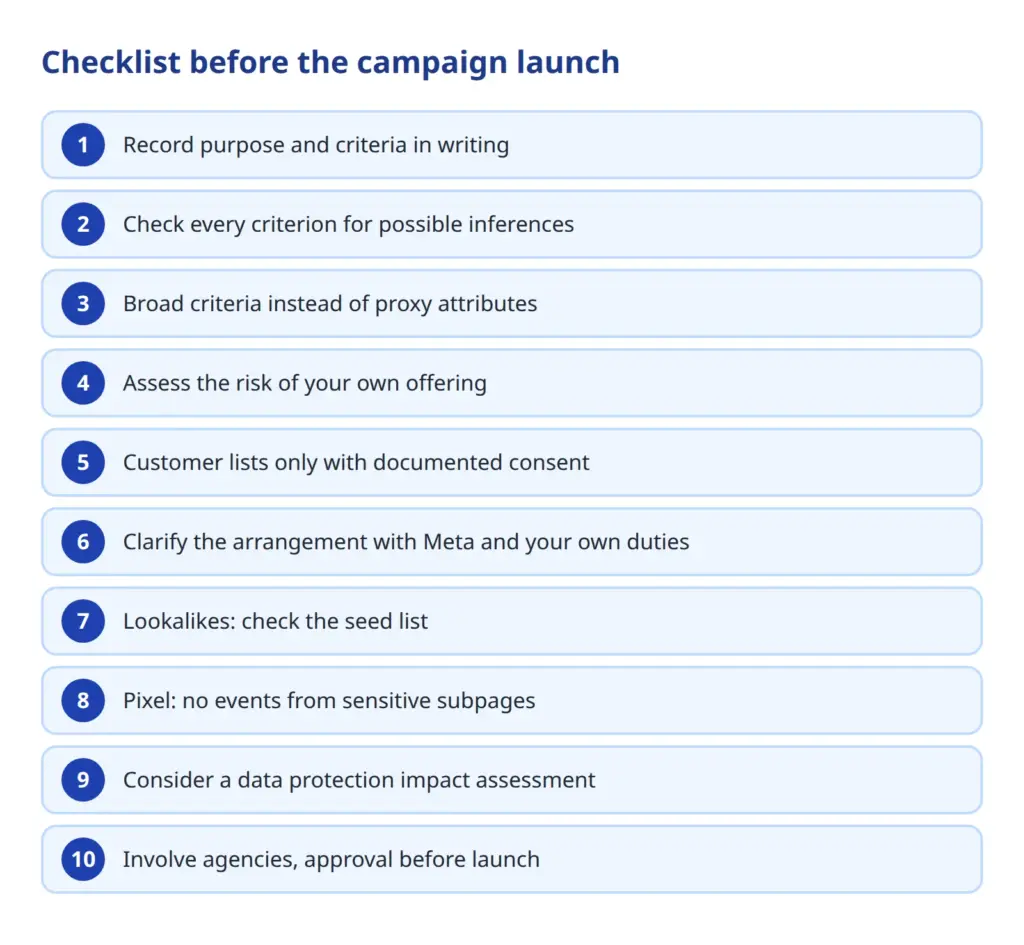
Følgende liste kan marketing, ledelse og databeskyttelse gennemgå i fællesskab.
- Fastlæg kampagnens formål og målgruppekriterierne skriftligt. Kun sådan kan man senere se, hvad der var hensigten.
- Vurder hvert kriterium med henblik på mulige slutninger. Ville tilhørsforholdet afsløre noget om helbred, tro, politisk holdning, seksualliv, oprindelse eller fagforening?
- Foretræk brede, ikke-følsomme kriterier. Stedfortræderkriterier er ingen omgåelse.
- Vurder selve tilbuddet. Ved forbindelse til helbred, religion eller politik er risikoen højere, og så bør samtykke eller kontekstuel reklame i stedet for profilering overvejes.
- Upload kun egne kundelister med dokumenteret, informeret samtykke. Hashing erstatter ikke samtykket.
- Gennemgå ordningen om fælles dataansvar med Meta og fordel de egne forpligtelser, for eksempel oplysning og henvendelser fra registrerede.
- Ved Lookalike-målgrupper skal udgangslisten kontrolleres, og lister fra følsomme områder må ikke bruges.
- Send ikke via pixlen hændelser fra følsomme undersider som rådgivning, diagnose eller trossamfund til platformen.
- Vurder en konsekvensanalyse vedrørende databeskyttelse, hvis der dannes profiler i stort omfang eller der er følsomme forbindelser, og dokumenter beslutningen.
- Inddrag bureauer og tjenesteudbydere kontraktligt, indfør en godkendelsesproces før start, og kontroller målgruppemulighederne regelmæssigt ved stikprøver.
Når det gælder pixlen, hjælper et blik på det egne websted. Hvilke tjenester der indlæses ved besøget, og om privatlivspolitikken afspejler det, viser GDPR Website Check. Til spørgsmålet om, hvornår værktøjer kræver samtykke, findes der desuden en tjekliste for webstedsværktøjer. Kravene til et gyldigt samtykke beskrives også i betragtning 32 i GDPR.
Hvilke tjenester indlæser dit eget websted?
Meta Pixel, konverteringsgrænseflader og andre trackere skaber datastrømme, der skal fremgå af privatlivspolitikken. Website Check viser, hvad der faktisk indlæses ved besøget.
Politisk reklame: særregler og hvad de betyder for andre
For politisk onlinereklame gælder der siden den 10. oktober 2025 yderligere regler. EU-forordning 2024/900 regulerer gennemsigtighed og målretning af politisk reklame. Ifølge Berlin-myndighedens vejledning er målrettet politisk onlinemålretning med personoplysninger kun tilladt under snævre betingelser: Oplysningerne skal være indsamlet direkte hos de registrerede, der kræves et udtrykkeligt samtykke, og profilering med følsomme oplysninger er udelukket.
Meta har ifølge presseomtale indstillet politisk og samfundsrelateret temareklame i EU. En primærkilde hertil er ikke fundet, så oplysningen gælder med forbehold. For virksomheder og foreninger med politiske budskaber, for eksempel ved lobbyarbejde eller kampagner om samfundsemner, kan det være relevant. Partier og virksomheder kan ikke sidestilles, men de juridiske spørgsmål om art. 9 GDPR, retsgrundlag og ansvar er de samme. Konsekvenserne i den konkrete sag kan afvige.
Konklusion og næste skridt
Det giver mening først at lave en status: Hvilke kampagner kører, hvilke målgruppelister er uploadet, og hvem har godkendt dem? Derefter skal ansvarsområder fastlægges, også over for bureauer. Hvor målgrupper tillader følsomme slutninger, skal udvælgelsen ændres eller et samtykke dokumenteres.
Værd at følge er, om Berlin-myndigheden efterfølgende offentliggør en begrundelse eller en pressemeddelelse, og hvordan sagen mod AfD ender. Begge dele har konsekvenser og kan skærpe billedet.
For det egne websted kan det også betale sig at se på sikkerheden i de indlejrede scripts. De automatiserede Web Security Checks giver mulighed for en første vurdering. Den, der vælger interesser, bør altid spørge sig selv, hvad udvælgelsen afslører om de personer, der nås.
 My name is Klaus Meffert. I have a doctorate in computer science and have been working professionally and practically with information technology for over 30 years. I also work as an expert in IT & data protection. I achieve my results by looking at technology and law. This seems absolutely essential to me when it comes to digital data protection. My company, IT Logic GmbH, also offers consulting and development of optimized and secure AI solutions.