gekennzeichnet.


Der Rat der EU hat am 21. Oktober 2026 seine Verhandlungsposition zum Daten-Omnibus beschlossen. Sie sieht mehr Ausnahmen bei Cookies, KI-Training auf Basis des berechtigten Interesses und Einschränkungen beim Auskunftsrecht vor. Geltendes Recht ist das alles nicht: Cookie-Banner und Auskunftsprozesse bleiben vorerst unverändert.
Nach der Einigung der Mitgliedstaaten kursieren Meldungen, die so klingen, als sei das Ende des Cookie-Banners beschlossen. Das trifft nicht zu. Ein Beschluss des Rats ist ein Verhandlungsstand, kein Gesetz. Zwischen Vorschlag der Kommission, Position des Rats und späterem Gesetzestext liegen noch mehrere Schritte.
Der Rat hat laut Berichterstattung die Definition personenbezogener Daten beibehalten und ergänzt sie um Regeln zur Pseudonymisierung. Er will die Ausnahmen von der Einwilligungspflicht bei Cookies erweitern, KI-Training auf das berechtigte Interesse stützen lassen und das Auskunftsrecht bei missbräuchlichen oder exzessiven Anfragen einschränken. Das unterscheidet sich vom Kommissionsentwurf und vom geltenden Recht in diesen Punkten: Definition personenbezogener Daten, Cookies und Reichweitenmessung, KI-Training und Auskunftsrecht. Die Tabelle unten stellt die drei Ebenen nebeneinander.
Quellen sind die Berichte von netzpolitik.org und der IAPP, die Pressemitteilung des Rats und das Ratsdokument 14756/26 vom 22. Oktober 2026. Die Angaben geben die Berichtslage wieder und sind kein Rechtsrat. Die Änderungsmarkierungen im Ratsdokument sind in der Textfassung nicht überall eindeutig lesbar, Aussagen dazu stehen unter Vorbehalt.
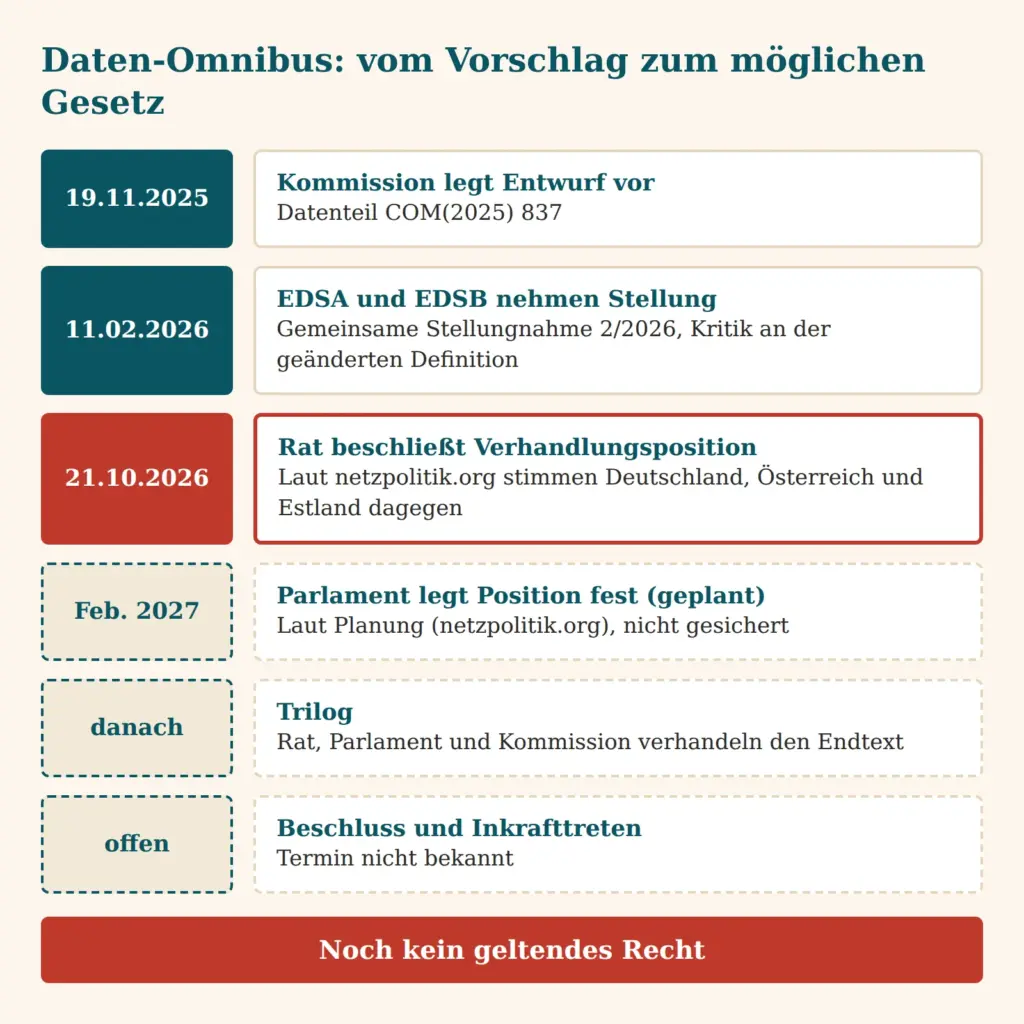
Daten-Omnibus: Wo das Verfahren steht
Mit "Daten-Omnibus" ist hier der Teil des Digital-Omnibus-Pakets gemeint, der die DSGVO, die ePrivacy-Regeln für Cookies und Endgeräte sowie Teile des Datenrechts ändern soll. In der Presse heißen das Paket und seine Teile mal Digital Omnibus, mal Digital Rulebook. Gemeint ist dasselbe Vorhaben. Die Kommission hat den Datenteil am 19. November 2025 als COM(2025) 837 vorgelegt. Der Teil zur KI-Verordnung läuft getrennt als COM(2025) 836.
Seither ist einiges passiert. Der Europäische Datenschutzausschuss und der Europäische Datenschutzbeauftragte haben am 11. Februar 2026 in der gemeinsamen Stellungnahme 2/2026 Stellung genommen und sich laut IAPP gegen die ursprünglich vorgeschlagene Änderung der Definition personenbezogener Daten ausgesprochen. Am 21. Oktober 2026 hat die irische Ratspräsidentschaft die Einigung der Mitgliedstaaten verkündet. Laut netzpolitik.org, das sich auf Regierungskreise beruft, haben Deutschland, Österreich und Estland dagegen gestimmt.
Als Nächstes braucht das Europäische Parlament eine eigene Position. Laut netzpolitik.org soll das im Februar der Fall sein, gemeint ist offenbar Februar 2027. Das ist eine Planung und keine gesicherte Zusage. Erst danach beginnt der Trilog, in dem Rat, Parlament und Kommission einen gemeinsamen Text aushandeln. Wann ein Gesetz beschlossen wird und ab wann es gilt, ist offen.
Hilfreich ist die Unterscheidung von drei Stufen. Der Vorschlag der Kommission ist der Ausgangspunkt. Die Verhandlungsposition des Rats ist die Haltung der Mitgliedstaaten für den Trilog. Erst ein verabschiedetes und veröffentlichtes Gesetz bindet Unternehmen. Aktuell steht das Verfahren bei der zweiten Stufe, und die dritte ist nicht in Sicht.
Eine Ratsposition ist noch kein Recht.
Für den Betrieb einer Website bedeutet das: DSGVO, ePrivacy-Richtlinie und in Deutschland das TDDDG gelten unverändert. Wer jetzt Banner abschaltet oder Prozesse an einen Entwurf anpasst, handelt auf einer Grundlage, die es nicht gibt.
Muss wegen der Einigung der EU-Staaten zum Daten-Omnibus jetzt schon etwas an Cookie-Bannern oder Auskunftsprozessen geändert werden?
Die fünf wichtigsten Änderungen der Rats-Position
Die Berichterstattung nennt fünf Punkte, die für Unternehmen praktisch relevant sind. Die Tabelle stellt sie dem geltenden Recht und dem Kommissionsentwurf gegenüber.
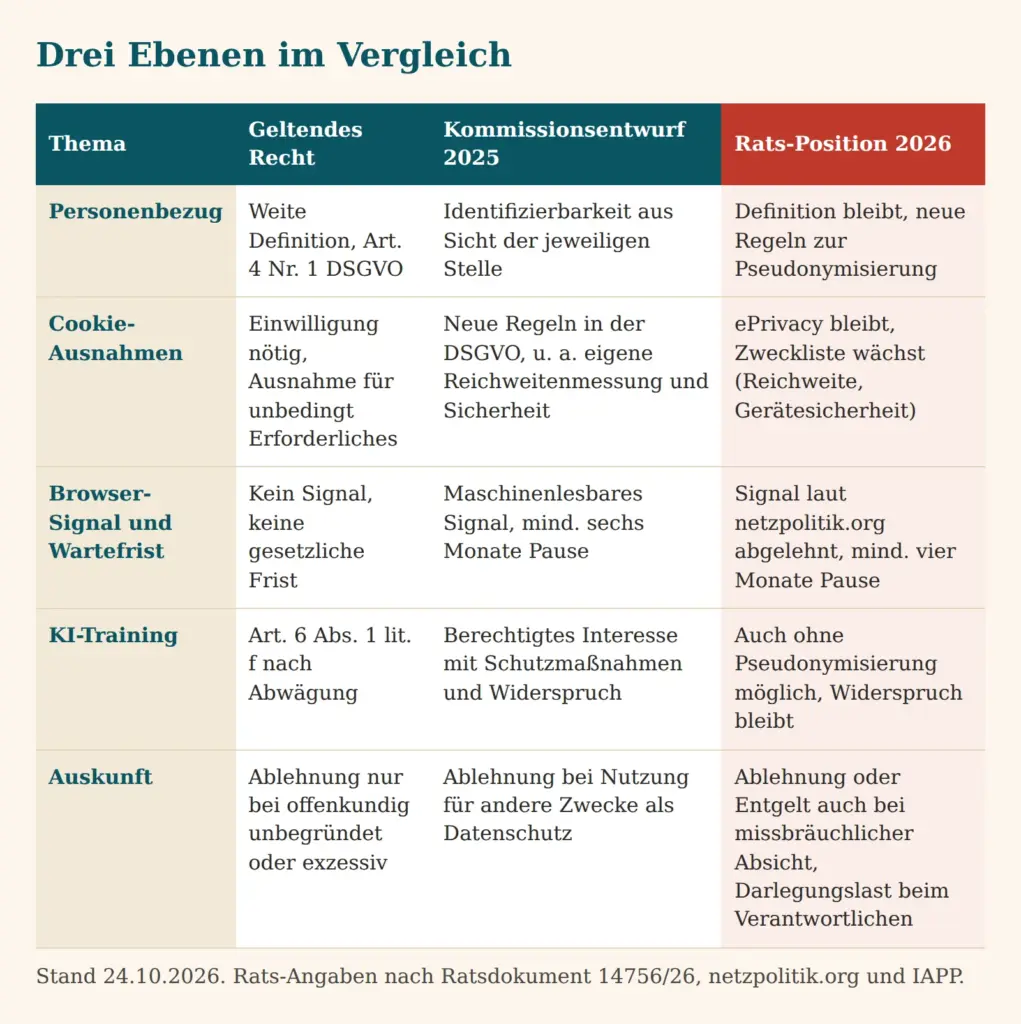
Erstens bleibt die Definition personenbezogener Daten bestehen, dazu kommen Regeln zur Pseudonymisierung. Zweitens wächst die Liste der Zwecke, für die ohne Einwilligung auf Endgeräte zugegriffen werden darf. Drittens lehnt der Rat laut netzpolitik.org ein zentrales Signal im Browser ab. Nach einer abgelehnten Einwilligungsanfrage soll mindestens vier Monate lang nicht erneut gefragt werden dürfen. Viertens soll KI-Training auf das berechtigte Interesse gestützt werden können. Fünftens sollen Auskunftsanfragen leichter als exzessiv abgelehnt werden können. Netzpolitik.org fasst das so zusammen, dass das Auskunftsrecht bei unbegründeten oder exzessiven Anfragen entfällt.
Daneben sieht die Position laut netzpolitik.org gezielte Ausnahmen für die wissenschaftliche Forschung vor. Beim Data Act sollen Geschäftsgeheimnisse besser geschützt werden, und beim Melden von Cybersicherheitsvorfällen lehnt der Rat laut IAPP ein einheitliches EU-Meldeportal ab. Diese Punkte betreffen die meisten Websitebetreiber nicht unmittelbar und werden hier nicht vertieft.
Die schon länger in Deutschland geplante zentrale Einwilligungsverwaltung (PIMS) ist grundsätzlich nicht machbar.
Zahlreiche technische Gründe sprechen dagegen – und rechtliche.
Wichtig ist der Charakter der Tabelle. Die Spalte zum geltenden Recht beschreibt den Stand heute. Die Spalte zum Kommissionsentwurf beschreibt einen Vorschlag, der so nicht kommen muss. Die Spalte zur Rats-Position beschreibt eine Haltung, die im Trilog noch verändert werden kann. Das Parlament hat sich noch nicht festgelegt und wird eigene Schwerpunkte setzen.
Personenbezogene Daten und Pseudonymisierung: Definition bleibt, Regeln kommen
Die Kommission wollte die Definition in Artikel 4 Nr. 1 DSGVO ändern. Ob Daten personenbezogen sind, sollte sich stärker danach richten, ob die jeweilige Stelle die Person mit vertretbarem Aufwand identifizieren kann. Pseudonymisierte Daten wären dann für manche Empfänger keine personenbezogenen Daten mehr gewesen. Das hätte den Anwendungsbereich der DSGVO spürbar verengt.
Der Rat folgt dem laut IAPP nicht und hält an der bestehenden Definition fest. Stattdessen sollen neue Regeln zur Pseudonymisierung eingeführt werden. Laut netzpolitik.org soll der Europäische Datenschutzausschuss technische und rechtliche Hinweise geben, damit Pseudonymisierung und Anonymisierung einheitlich angewendet werden. Wie diese Regeln im Einzelnen aussehen, ist aus den vorliegenden Quellen nicht ersichtlich.
Für die Praxis ändert sich vorerst nichts. Pseudonymisierte Daten bleiben personenbezogene Daten, auch wenn die Pseudonymisierung ein anerkanntes Schutzinstrument ist. Wer Daten an Dienstleister weitergibt, kann sich nicht darauf verlassen, dass ein Pseudonym den Personenbezug beseitigt. Der Unterschied zwischen pseudonymisierten und anonymisierten Daten wird im Beitrag zur Anonymisierung personenbezogener Daten erläutert.
Interessant wird der neue Rahmen vor allem für Analyse- und KI-Projekte. Wenn Pseudonymisierung künftig klarer geregelt ist, lassen sich Schutzmaßnahmen leichter beschreiben und belegen. Bis dahin gilt: Pseudonymisierung bleibt eine sinnvolle technische Maßnahme, aber keine Befreiung von der DSGVO.
Cookies und Reichweitenmessung: Was künftig ohne Einwilligung gehen könnte
Heute verlangt Art. 5 Abs. 3 der ePrivacy-Richtlinie, in Deutschland umgesetzt in § 25 TDDDG, eine Einwilligung für Speicherung und Zugriff auf Endgeräte. Ausgenommen ist, was für die Übertragung oder für einen ausdrücklich gewünschten Dienst unbedingt erforderlich ist. Eine Einwilligung für Reichweitenmessung ist nach deutscher Lesart in der Regel nötig, sofern Informationen auf dem Gerät gespeichert oder ausgelesen werden. Der Beitrag Sind Cookies für die Reichweitenmessung einwilligungsfrei? geht darauf ein, ein allgemeiner Überblick steht in der Übersicht zu Cookies und Einwilligung.
Die Kommission wollte die Regeln in die DSGVO verlagern und dort um neue Ausnahmen ergänzen. Laut Entwurf sollten unter anderem ausdrücklich verlangte Dienste, Sicherheitszwecke und eine aggregierte Reichweitenmessung für eigene Zwecke ohne Einwilligung möglich sein.
Der Rat lehnt diese Verlagerung laut netzpolitik.org ab. Die ePrivacy-Regeln bleiben bestehen, die Liste der Zwecke ohne Einwilligung wird aber erweitert. Genannt werden die Erbringung einer Dienstleistung, die Reichweitenmessung und die Sicherheit des Endgeräts. Die IAPP berichtet, der Fokus liege auf Drittanbieter-Cookies, und nennt dieselben Zwecke. Netzpolitik.org folgert, dass manche Cookie-Banner entfallen und Tracking teilweise leichter wird.
Das Ratsdokument konkretisiert das. Danach soll Art. 5 Abs. 3 der ePrivacy-Richtlinie eine Zweckliste erhalten, die unter anderem die Übertragung, einen ausdrücklich gewünschten Dienst, die Sicherheit und die Messung von Werbeanzeigen unter engen Bedingungen umfasst. Reichweitenmessung wird als anonyme, aggregierte Information beschrieben. Sie darf vom Anbieter oder von einem Dritten in dessen Auftrag erfolgen, die Daten dürfen aber nicht an Dritte weitergegeben oder mit Daten Dritter kombiniert werden. Für Medien gilt eine eigene Variante mit Pseudonymisierung und ohne Verfolgung über den gemessenen Dienst hinaus. Ob ein gängiges Analysewerkzeug diese Bedingungen erfüllt, hängt vom Einzelfall ab. Wer Daten an Dritte übermittelt oder Besucher über mehrere Seiten wiedererkennt, sollte nicht davon ausgehen, dass es erfasst wird.
Auch Zugriffe ohne Cookie, etwa über Browser-Fingerprinting oder Local Storage, fallen unter den Endgerätezugriff. Eine Bestandsaufnahme sollte deshalb nicht bei Cookies im engen Sinn stehen bleiben. Hilfreich ist ein Scan, der Cookies und Browserspeicher gemeinsam erfasst. Eine Möglichkeit ist der eigene Security Check auf wwwschutz.de (ein Angebot des Autors), der Cookies sowie Local und Session Storage auflistet. Näheres steht im Abschnitt zur Vorbereitung.
Zentraler Cookie-Schalter im Browser: Warum der Rat ablehnt
Die Kommission hatte in Art. 88b ihres Entwurfs vorgeschlagen, dass Besucher ihre Entscheidung einmal zentral festlegen, etwa im Browser, und Websites dieses Signal beachten müssen. Nach dem Entwurf sollte die Pflicht erst greifen, wenn technische Normen verfügbar sind und eine Übergangszeit abgelaufen ist. Medienanbieter waren ausgenommen. Zusätzlich sollte nach einer Ablehnung mindestens sechs Monate lang nicht erneut für denselben Zweck gefragt werden.
Der Rat lehnt den zentralen Schalter laut netzpolitik.org ab. Die Entscheidung bleibt also bei der einzelnen Website. Der Entwurf zu Art. 88b ist im Ratsdokument noch enthalten, ob und wie er geändert wird, lässt sich den Markierungen nicht eindeutig entnehmen und wird deshalb nicht bewertet. Bei der Wartefrist nennt das Ratsdokument für die ePrivacy-Regel mindestens vier Monate nach einer abgelehnten Einwilligungsanfrage, derselbe Zweck vorausgesetzt. Deutschland hielt drei Monate für ausreichend und wollte Ausnahmen, damit Dienste früher nachfragen dürfen. Die Frist gilt für denselben Zweck, eine pauschale Sperre für alle Anfragen ist das nicht.
Für Banner und Consent-Management heißt das: Vorerst ändert sich nichts. Es gibt kein Signal, das beachtet werden müsste, und keine gesetzliche Wartefrist. Wer die Wiederholung der Abfrage schon heute begrenzt, etwa durch Speicherung der Entscheidung für mehrere Monate, kann das beibehalten.
Für die technische Umsetzung ist die Zurückhaltung des Rats eine Entlastung. Ein Signal im Browser hätte Schnittstellen und Tests erfordert. Ohne dieses Signal bleibt der Aufwand überschaubar. Sollte das Parlament den Schalter wieder einbringen, steht die Frage im Trilog erneut auf der Tagesordnung. Eine Vorfestlegung ist deshalb nicht möglich.
KI-Training auf Basis des berechtigten Interesses: Chancen und Widerspruchsrecht
Schon heute kann KI-Training mit personenbezogenen Daten auf Art. 6 Abs. 1 lit. f DSGVO gestützt werden, wenn die Interessenabwägung zugunsten des Verantwortlichen ausfällt. Eine Orientierung gibt die Stellungnahme 28/2024 des Europäischen Datenschutzausschusses zu KI-Modellen. Die Lage wird im Beitrag KI-Training und die DSGVO beschrieben, die allgemeinen Grundsätze im Beitrag zum berechtigten Interesse.
Die Kommission wollte diese Möglichkeit ausdrücklich regeln und mit Schutzmaßnahmen verbinden, darunter Datenminimierung, Transparenz und ein Widerspruchsrecht ohne Bedingungen. Der Rat geht laut netzpolitik.org weiter: KI-Training mit personenbezogenen Daten soll auch ohne Pseudonymisierung erlaubt sein, wenn ein berechtigtes Interesse besteht. Die Rechtsgrundlage bleibt Art. 6 DSGVO, das Widerspruchsrecht bleibt bestehen. Die Kommission soll prüfen, ob die Auflagen für kleine und mittlere Unternehmen verhältnismäßig sind. Für besonders schützenswerte Daten sollen laut IAPP zusätzliche Schutzmaßnahmen gelten.
Die Chance liegt in mehr Rechtssicherheit. Eine ausdrückliche Regel könnte die Frage entschärfen, ob das berechtigte Interesse für KI-Training überhaupt in Betracht kommt. Das könnte Projekte erleichtern, die bisher an Unsicherheit gescheitert sind. Der endgültige Wortlaut ist aber offen, und die Rechtsgrundlage bleibt Art. 6 mit Interessenabwägung.
Das berechtigte Interesse ist eine Rechtsgrundlage und kein Freibrief: Abwägung und Widerspruchsweg bleiben Pflicht.
Das Widerspruchsrecht nach Art. 21 DSGVO bleibt der Prüfstein. Betroffene müssen informiert werden und der Verarbeitung widersprechen können. Das verlangt einen funktionierenden Weg, um Daten aus künftigen Trainingsläufen herauszuhalten, und eine Aussage dazu, was mit bereits trainierten Modellen geschieht. Kritik kommt von noyb, die laut netzpolitik.org von „digitaler Enteignung“ spricht. Gewerkschaften, Verbraucherschutz und Zivilgesellschaft sehen laut netzpolitik.org im Paket insgesamt einen Rückschritt für digitale Grundrechte.
Unternehmen sollten KI-Vorhaben deshalb so dokumentieren, als gälte das strengere Maß: Zweck, Datenquellen, Abwägung, Schutzmaßnahmen und Widerspruchsweg. Das ist heute schon nötig und bleibt auch nach einer Reform sinnvoll.
Auskunftsrecht bei exzessiven Anfragen: Was sich ändern soll
Das Auskunftsrecht aus Art. 15 DSGVO gilt heute mit einer Grenze: Nach Art. 12 Abs. 5 DSGVO dürfen Verantwortliche bei offenkundig unbegründeten oder exzessiven Anträgen ein Entgelt verlangen oder die Auskunft verweigern. Die Beweislast dafür liegt beim Verantwortlichen. Die Schwelle ist hoch, und Aufsichtsbehörden wie Gerichte legen sie eng aus.
Die Kommission wollte die Ablehnung oder ein Entgelt auch dann zulassen, wenn das Recht zu anderen Zwecken als dem Datenschutz genutzt wird. Laut netzpolitik.org entfällt das Auskunftsrecht nach der Ratsposition bei "unbegründeten oder exzessiven Anfragen". Das Ratsdokument formuliert vorsichtiger: Art. 12 Abs. 5 soll weiter Ablehnung oder ein angemessenes Entgelt vorsehen, und eine Anfrage nach Art. 15 kann auch dann als exzessiv gelten, wenn eine missbräuchliche Absicht dargelegt wird. Genannt werden etwa Anfragen, die nur gestellt werden, um nach einer Ablehnung eine Entschädigung zu verlangen, oder Serien gleichartiger Anfragen, um dem Verantwortlichen zu schaden. Die Darlegungslast bleibt nach dem Text beim Verantwortlichen. Was im Einzelnen neu ist und was bereits Kommissionsentwurf war, lässt sich der Markierung nicht sicher entnehmen.
Im Alltag wird sich dadurch nicht viel ändern, solange der Text nicht Gesetz ist. Wichtig ist, aus der Debatte nicht abzuleiten, dass Auskunftsanfragen heute pauschal abgewehrt werden könnten. Wer eine Anfrage ablehnt, muss die Gründe nachvollziehbar darlegen und dokumentieren. Das gilt auch dann, wenn die Anfrage lästig ist oder im Streit gestellt wurde.
Sinnvoll ist ein eingespielter Prozess: Eingang erfassen, Identität prüfen, Fristen überwachen, Systeme systematisch durchsuchen, Antwort dokumentieren. Je besser dieser Prozess läuft, desto weniger muss auf eine Ausnahme zurückgegriffen werden. Falls sie kommt, lässt sie sich auf einer sauberen Dokumentation aufbauen.
Was Unternehmen jetzt vorbereiten können
Vorbereiten heißt nicht umstellen. Die folgenden Schritte sind unabhängig vom Ausgang des Verfahrens nützlich, weil sie Lücken im heutigen Stand sichtbar machen.
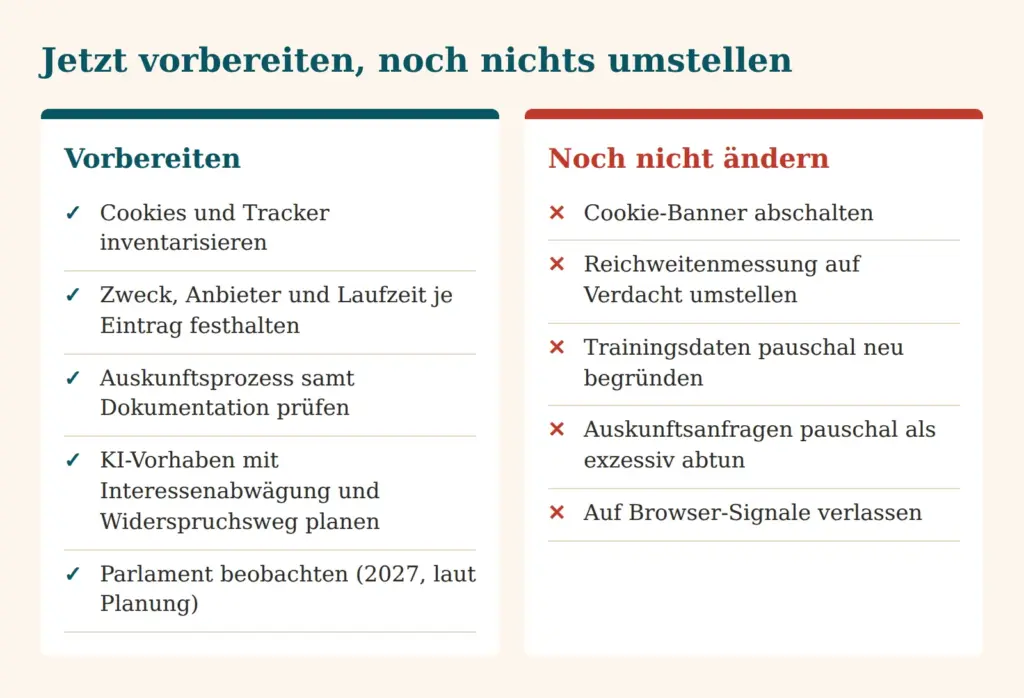
Zuerst die Cookie-Bestandsaufnahme angehen. Zu erfassen ist jeder Eintrag, der auf dem Endgerät gesetzt oder ausgelesen wird: Cookies, Local Storage, Session Storage und vergleichbare Techniken. Je Eintrag sind Name, Anbieter, Zweck, Speicherdauer und die Frage festzuhalten, ob er von der eigenen Domain oder von Dritten stammt. Die Speicherdauer lässt sich oft nur in den Browser-Werkzeugen oder in der Dokumentation des Anbieters ablesen. Danach werden die Einträge den heutigen Kategorien zugeordnet: unbedingt erforderlich, Statistik, Marketing, Komfort. Zusätzlich lässt sich vermerken, welche Einträge unter eine künftige Ausnahme für Dienst, Reichweite oder Gerätesicherheit fallen könnten. Dieser Vermerk ist nur eine Arbeitshypothese und keine Rechtsgrundlage.
Für den Scan eignen sich unter anderem zwei eigene Werkzeuge des Autors. Der DSGVO Website-Check enthält nach Angabe der Seite eine Cookie-Analyse mit DSGVO-Bewertung. Der Security Check erfasst Cookies und Browserspeicher mit Quelle, Zweck und Risikostufe und nutzt nach Angabe der Seite eine Cookie-Datenbank mit Tool-Zuordnung. Die Ergebnisse sind ein Ausgangspunkt und müssen geprüft werden, etwa um die Lebensdauer zu ergänzen.
Zweitens der Auskunftsprozess. Es lohnt sich, einen Probefall durchzuspielen: Wo liegen Daten zu einer Person, wer liefert sie zu, wie wird dokumentiert? Auch Fälle, in denen ein Antrag abgelehnt oder eingeschränkt wurde, sollten nachvollziehbar festgehalten sein.
Drittens KI-Vorhaben. Für jedes Projekt, das personenbezogene Daten nutzt, braucht es eine dokumentierte Interessenabwägung, eine Beschreibung der Schutzmaßnahmen und einen Weg für Widersprüche. Ob das Training mit pseudonymisierten oder mit Rohdaten geschieht, sollte schriftlich begründet sein.
Viertens das Verfahren beobachten. Der nächste Termin ist die Positionierung des Parlaments, die laut netzpolitik.org für Februar geplant ist. Erst dann zeichnet sich ab, wo ein Kompromiss liegen kann. Deutschland fordert laut netzpolitik.org, dass die Kommission seine Position im anstehenden Digital Fitness Check berücksichtigt, einer Überprüfung der digitalen Regelwerke auf Vereinfachungsbedarf.
Was besser noch unterbleibt
Ebenso wichtig ist, was noch nicht geschehen sollte.
- Cookie-Banner nicht abschalten. Solange die Einwilligungspflicht gilt, bleibt das Banner nötig, und Verstöße lassen sich nicht mit einem Verweis auf den Rat rechtfertigen.
- Reichweitenmessung nicht auf Verdacht umstellen. Eine Messung ohne Einwilligung braucht heute eine tragfähige Grundlage. Ein Ratsbeschluss ist keine.
- Trainingsdaten nicht pauschal neu begründen. Wer bisher auf Einwilligung oder Anonymisierung gesetzt hat, stützt sich nicht ohne Abwägung auf das berechtigte Interesse.
- Auskunftsanfragen nicht pauschal als exzessiv abtun. Die Schwelle ist heute hoch, und die künftige Fassung ist noch offen.
- Nicht auf Browser-Signale bauen. Der Rat lehnt den Schalter ab, ob er kommt, ist offen.
Das Ergebnis lässt sich in wenigen Aussagen festhalten.
- Der Rat hat Position bezogen, ein Gesetz gibt es nicht.
- Die Definition personenbezogener Daten bleibt, Pseudonymisierung wird eigens geregelt.
- Bei Cookies wächst die Liste der Ausnahmen, der Browser-Schalter fällt aus.
- KI-Training auf Basis des berechtigten Interesses wird erleichtert, das Widerspruchsrecht bleibt.
- Beim Auskunftsrecht bleibt nach dem Ratsdokument die Darlegungslast beim Verantwortlichen, Schwelle und Endfassung sind offen.
Das Parlament will laut Planung im Februar 2027 seine Position festlegen. Bis dahin gilt das heutige Recht, und eine saubere Bestandsaufnahme zahlt sich unter jeder Fassung aus.
 Mein Name ist Klaus Meffert. Ich bin promovierter Informatiker und beschäftige mich seit über 30 Jahren professionell und praxisbezogen mit Informationstechnologie. In IT & Datenschutz bin ich auch als Sachverständiger tätig. Ich stehe für pragmatische Lösungen mit Mehrwert. Meine Firma, die